🎯 HUNTERBUG 1.0
Framework de evaluación de seguridad para Bug Hunters
⚡ Una herramienta. Nueve módulos. Una visión completa de la superficie de ataque.
Presentamos HunterBug 1.0, una versión desarrollada para la comunidad Hacking Team, por Juan Antonio.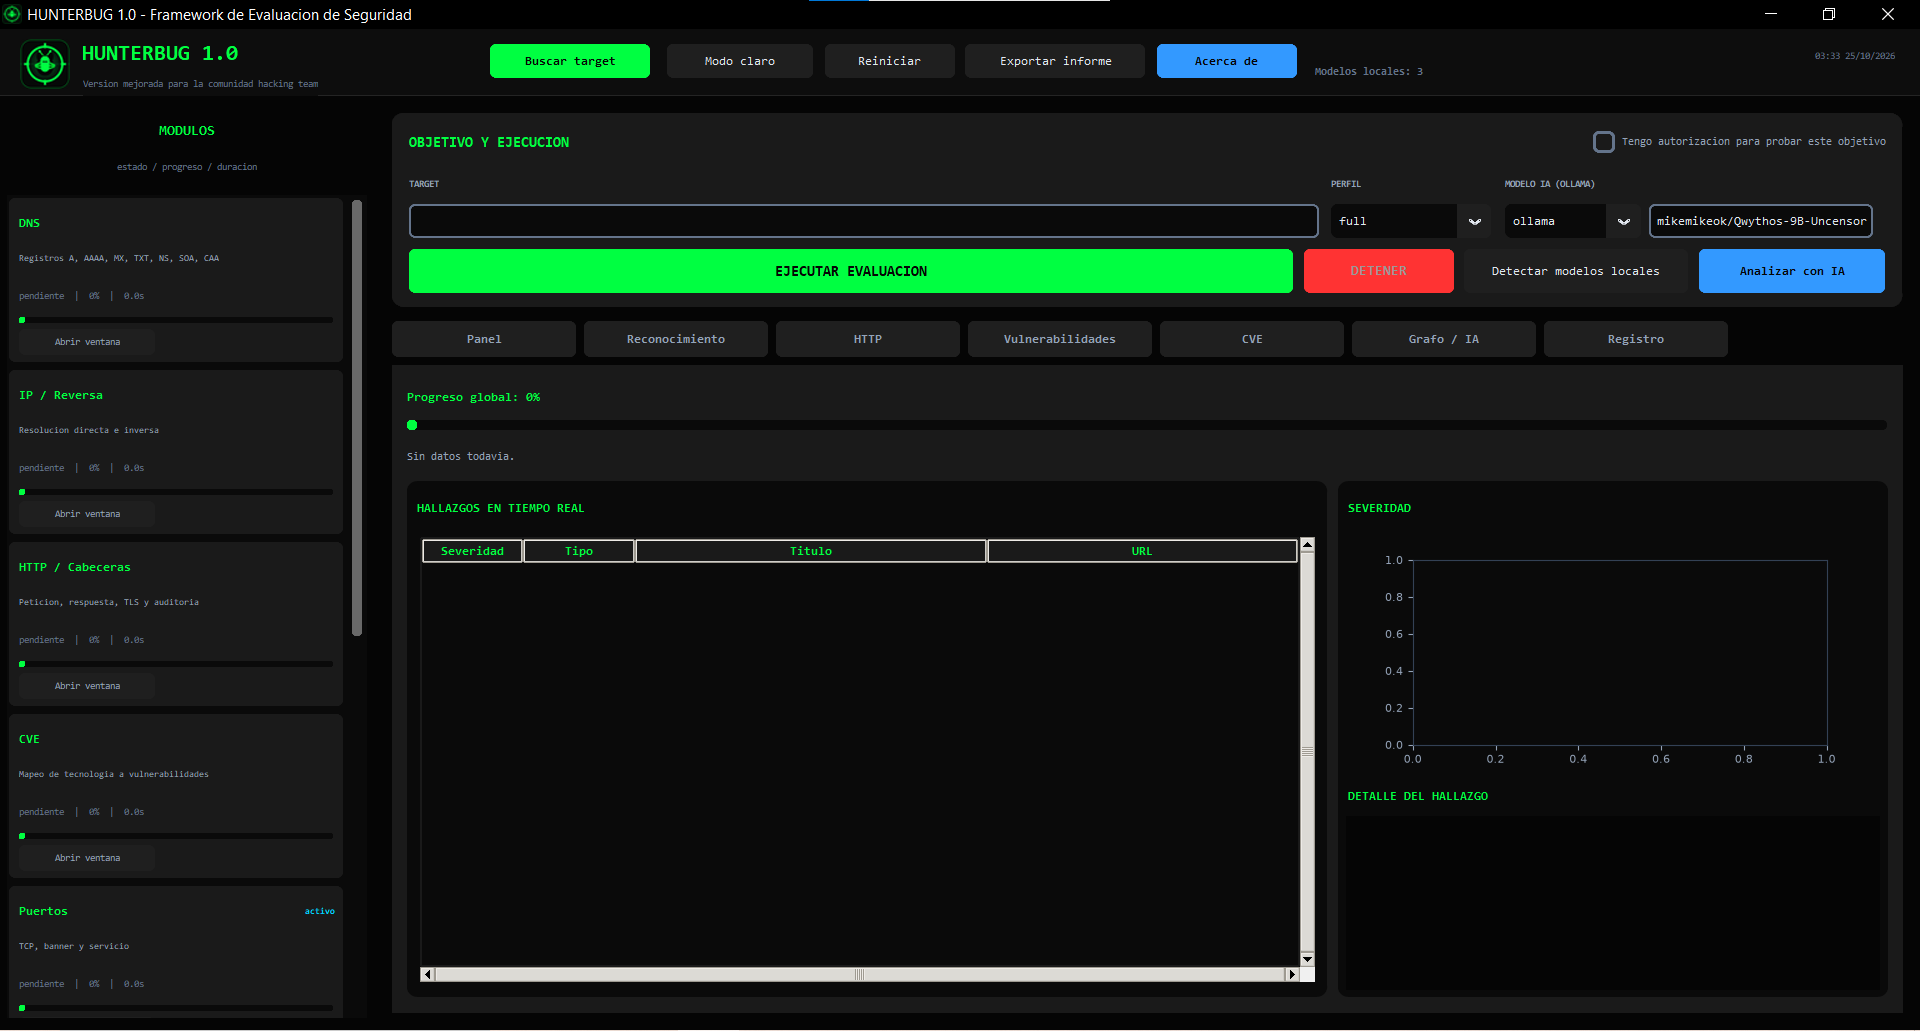
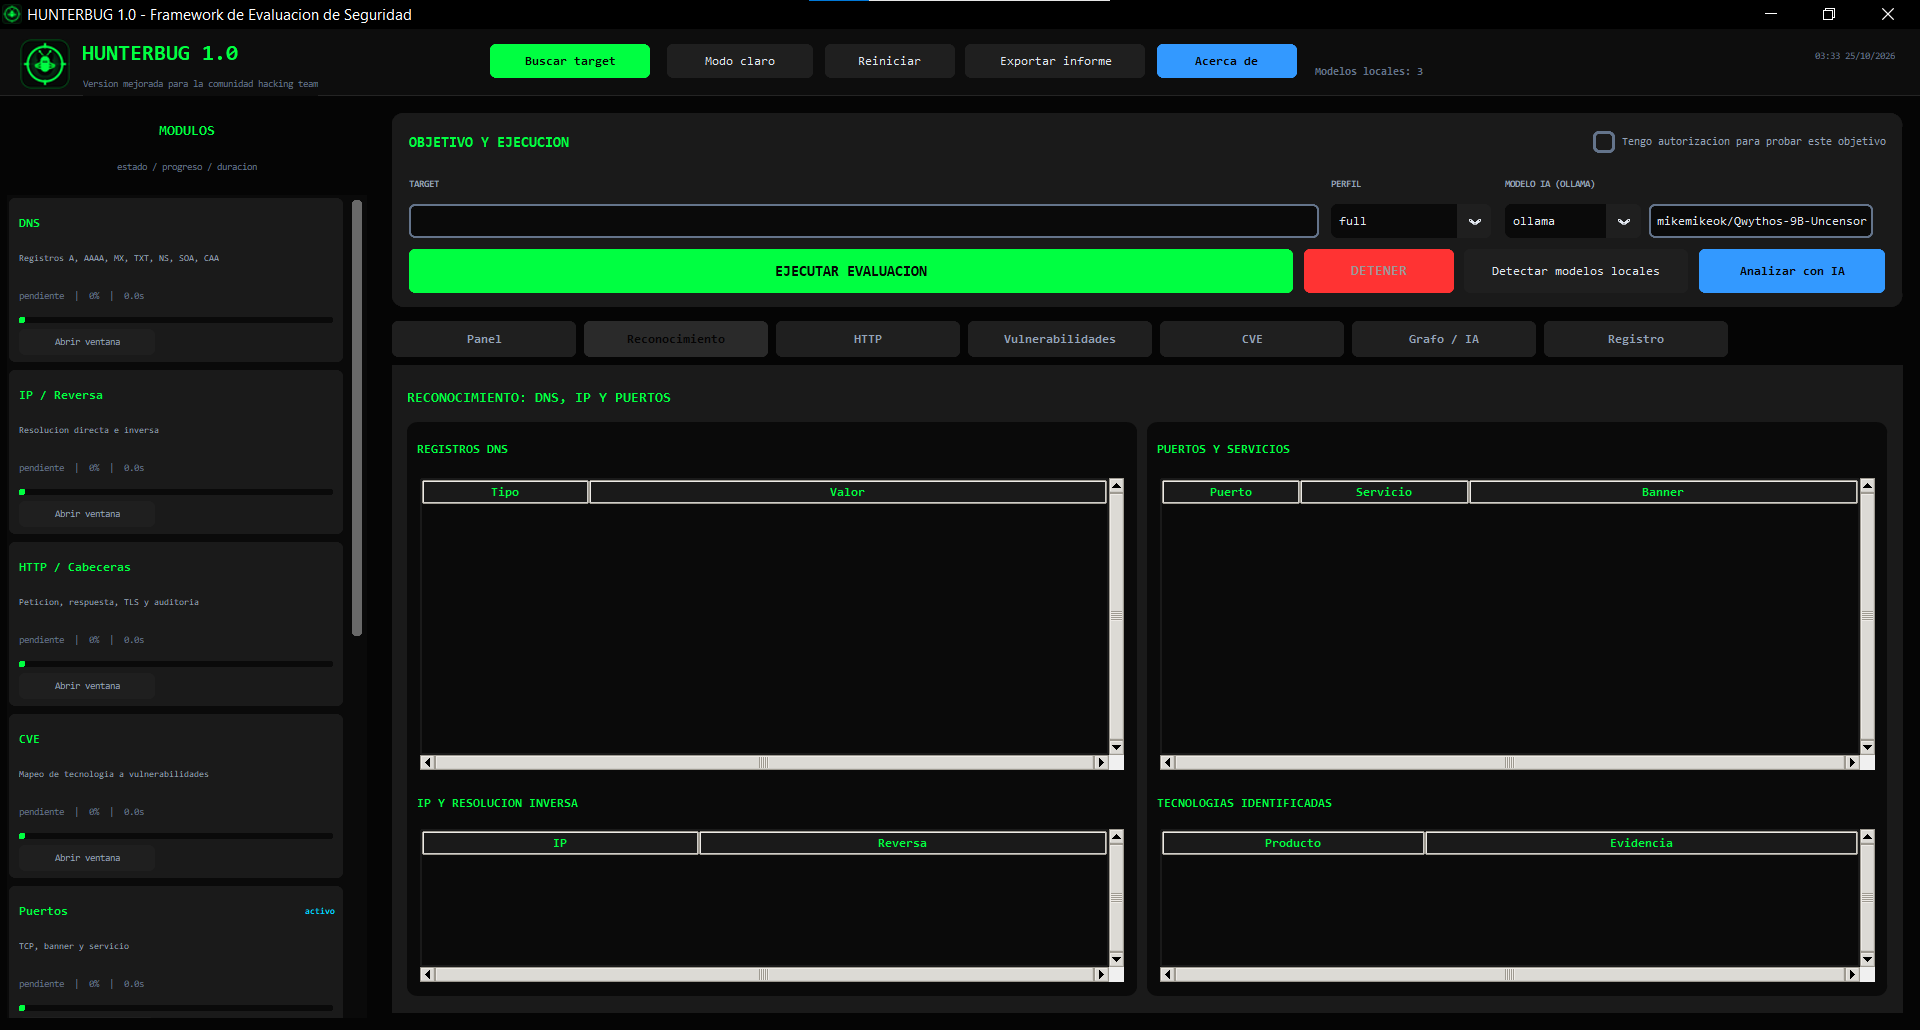
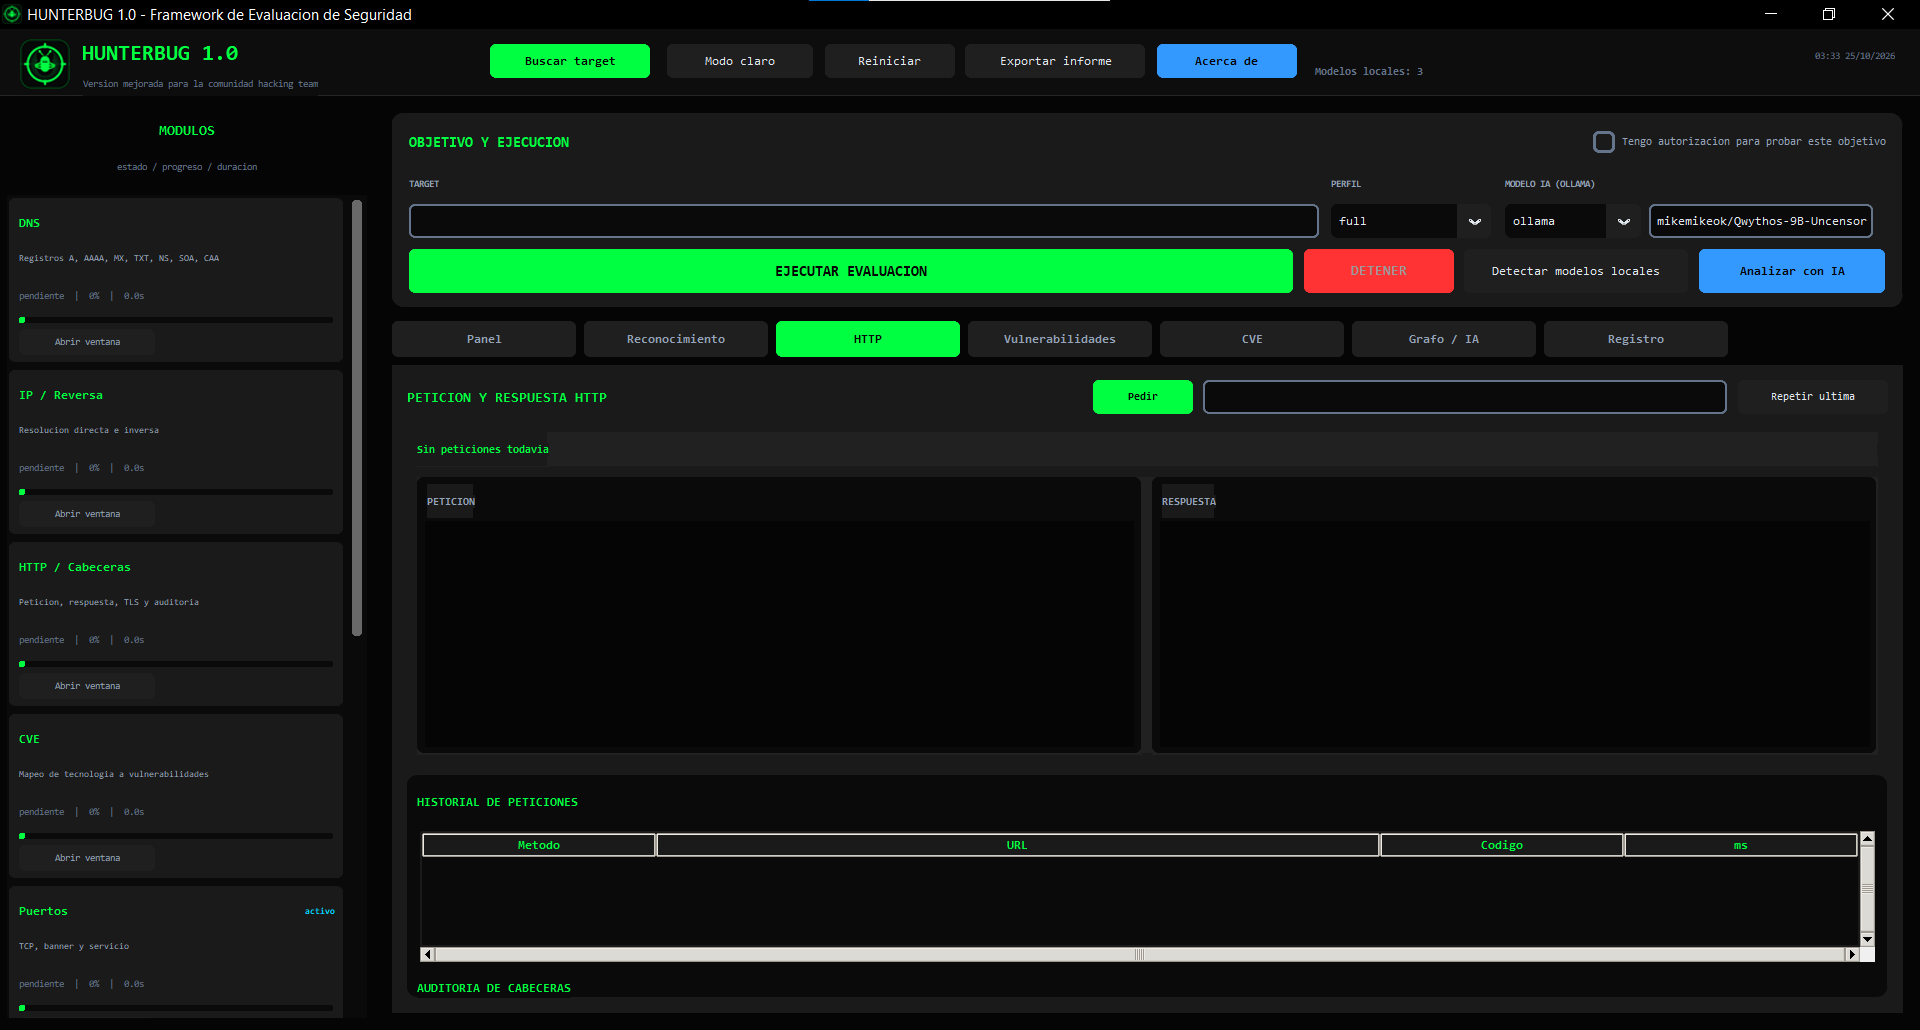
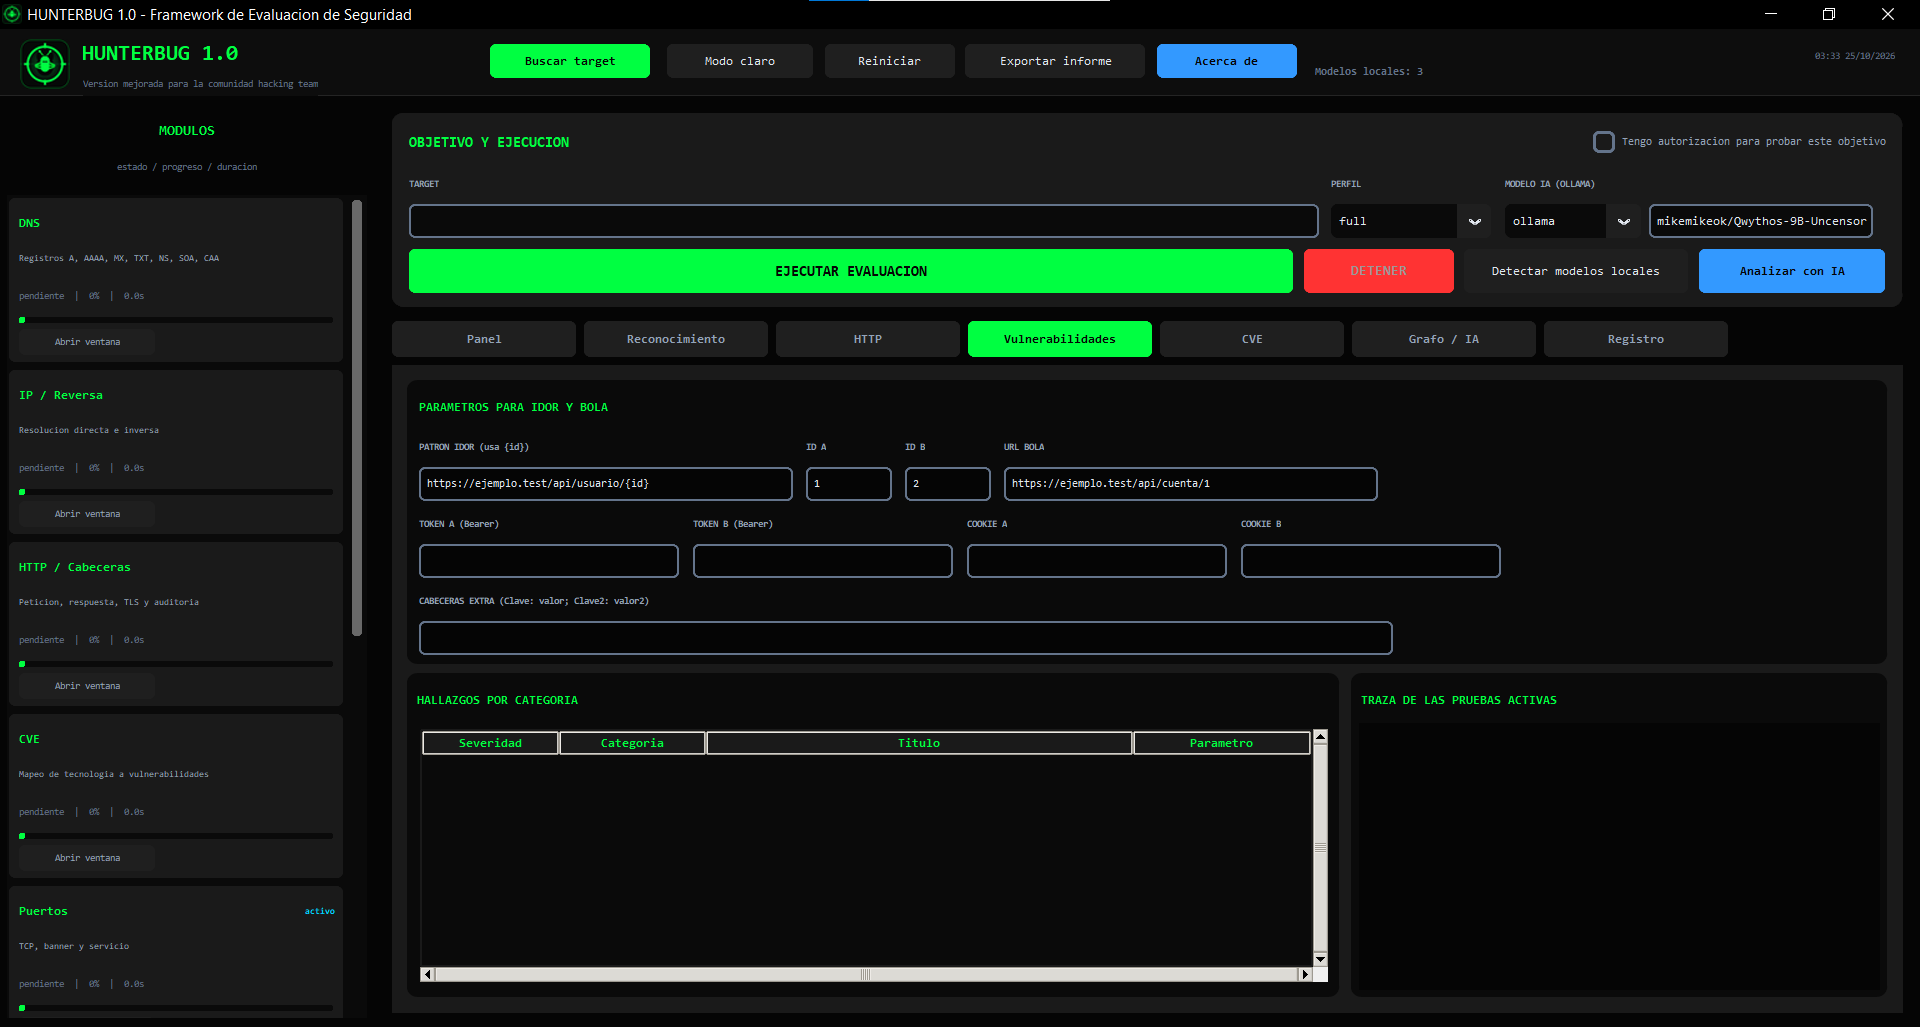
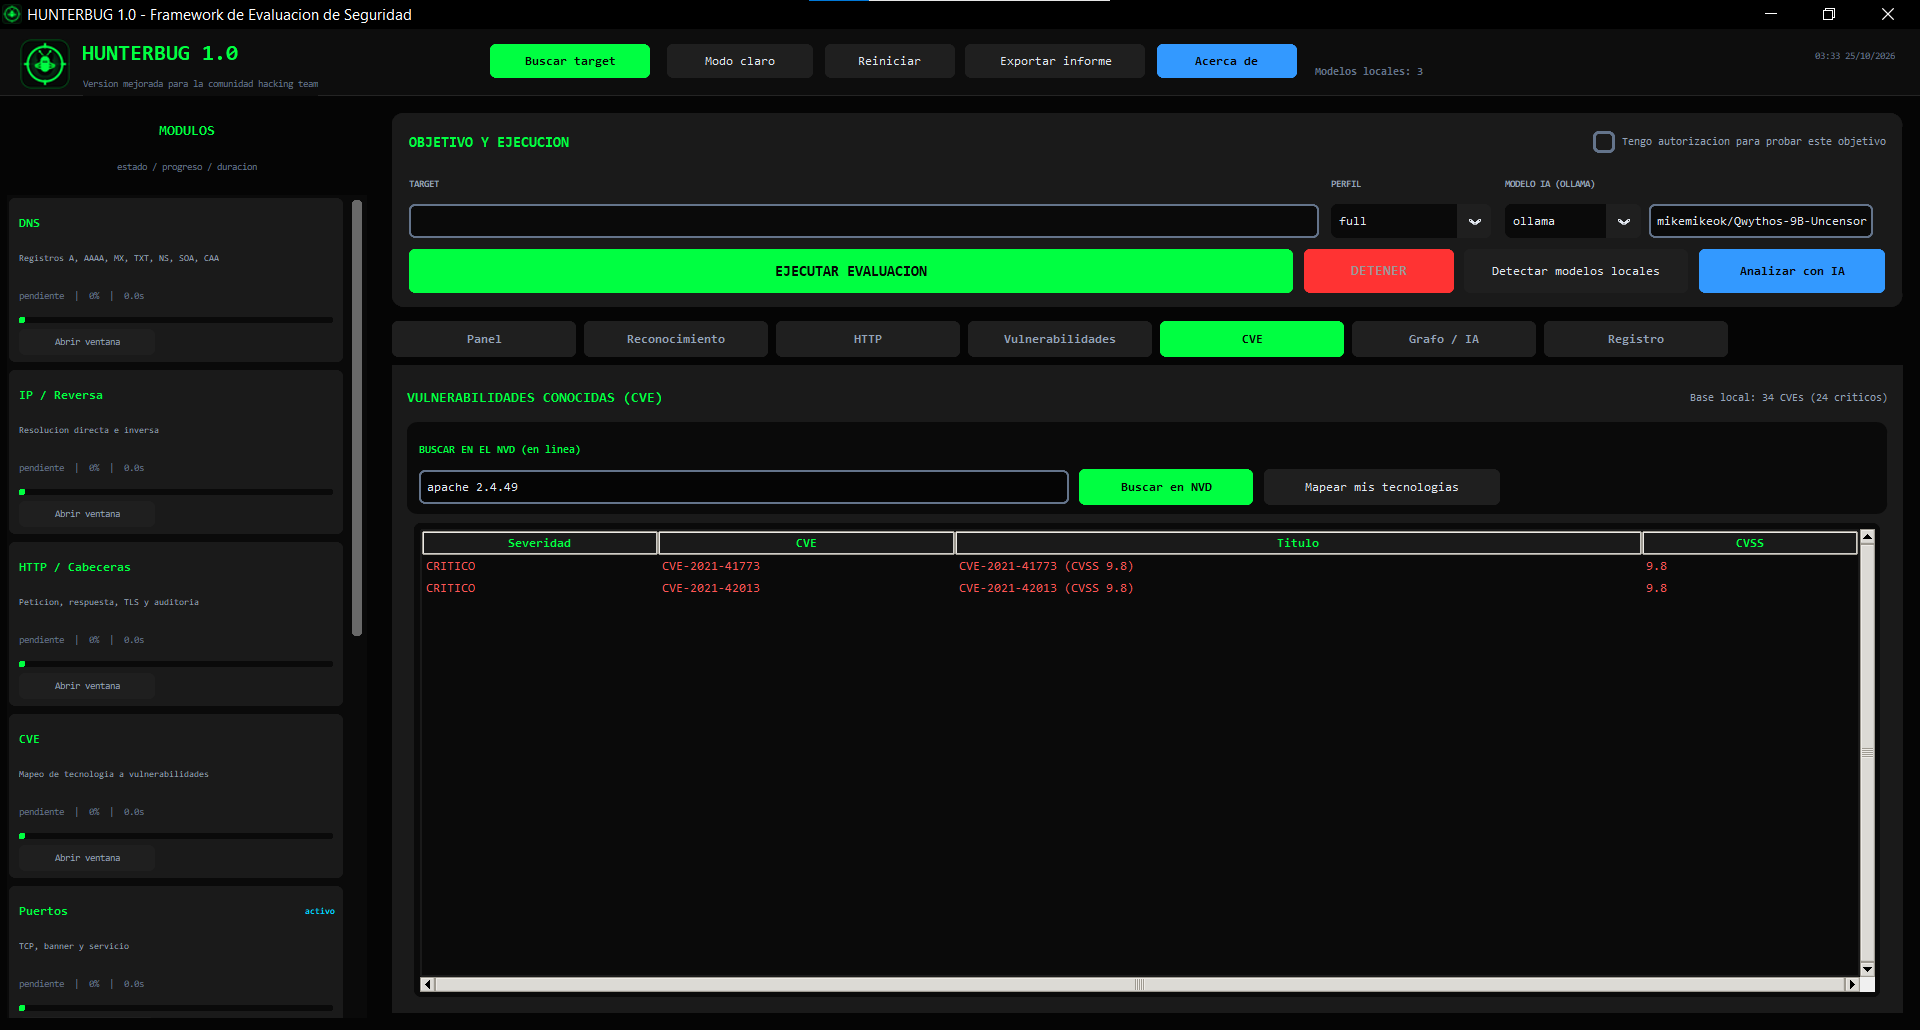
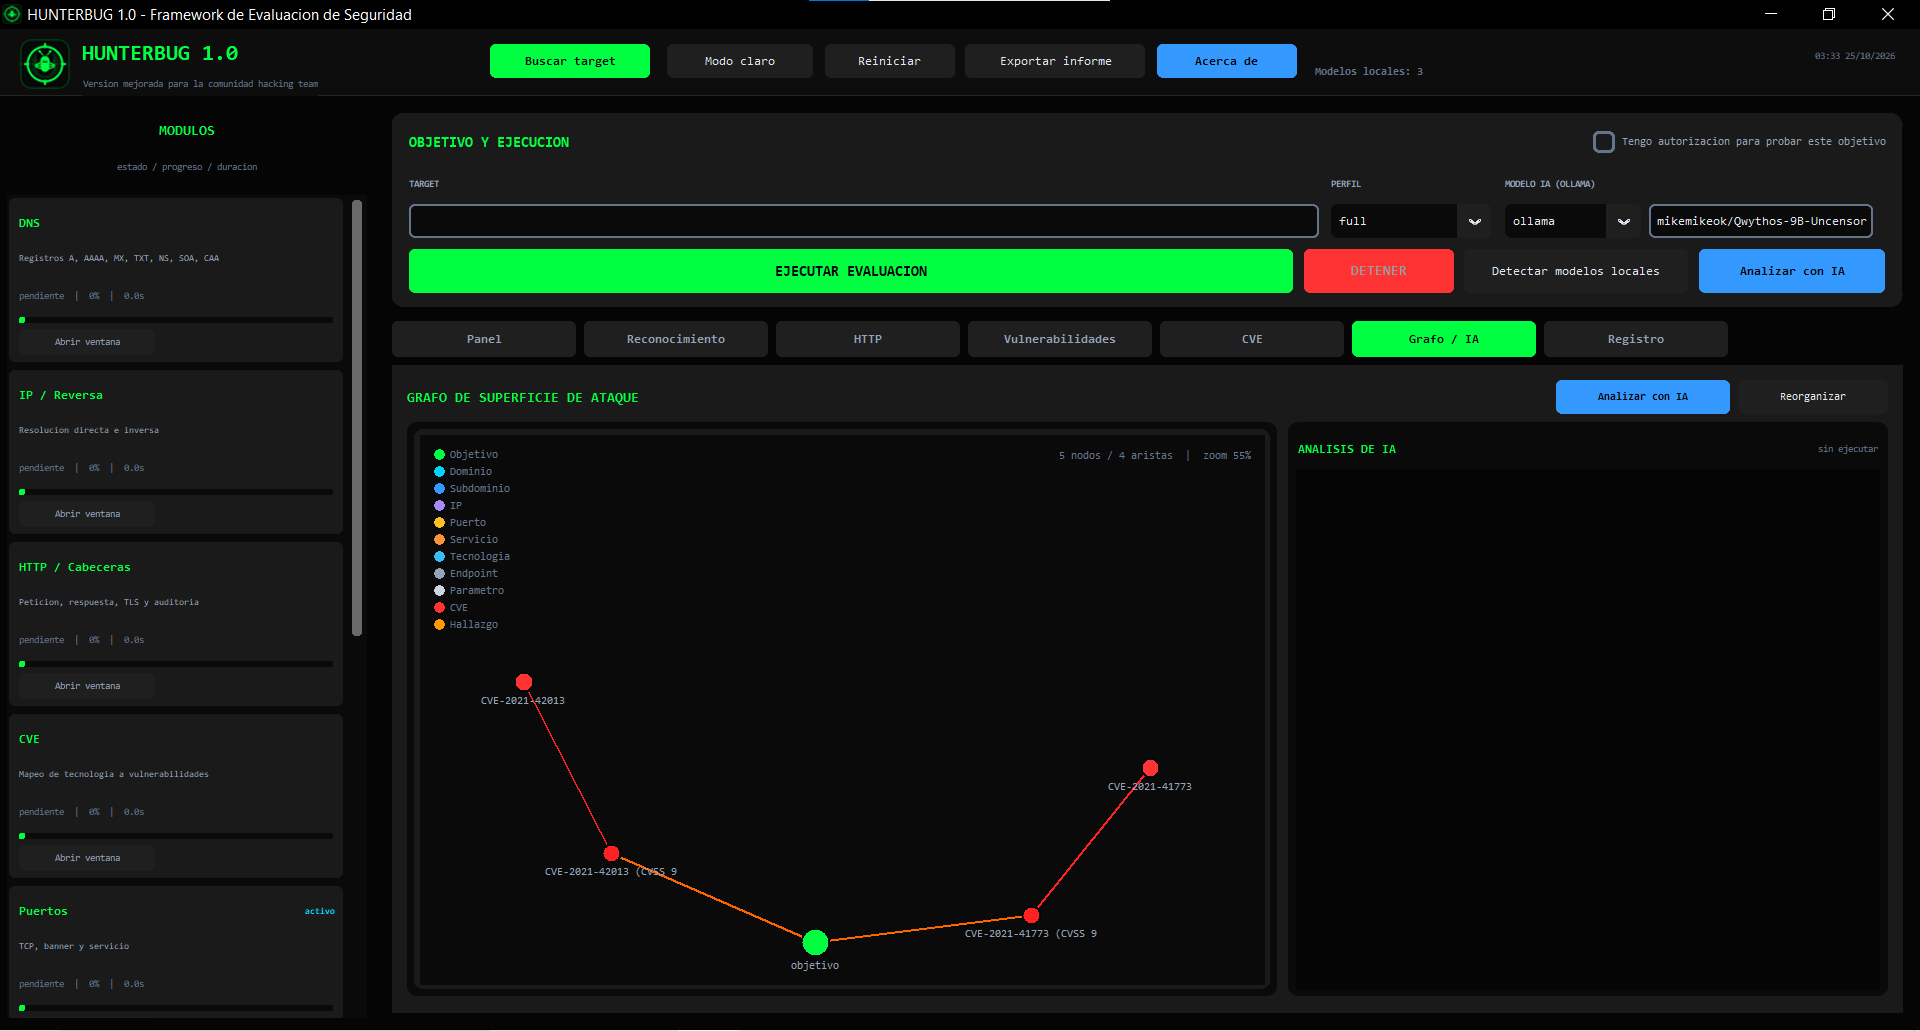
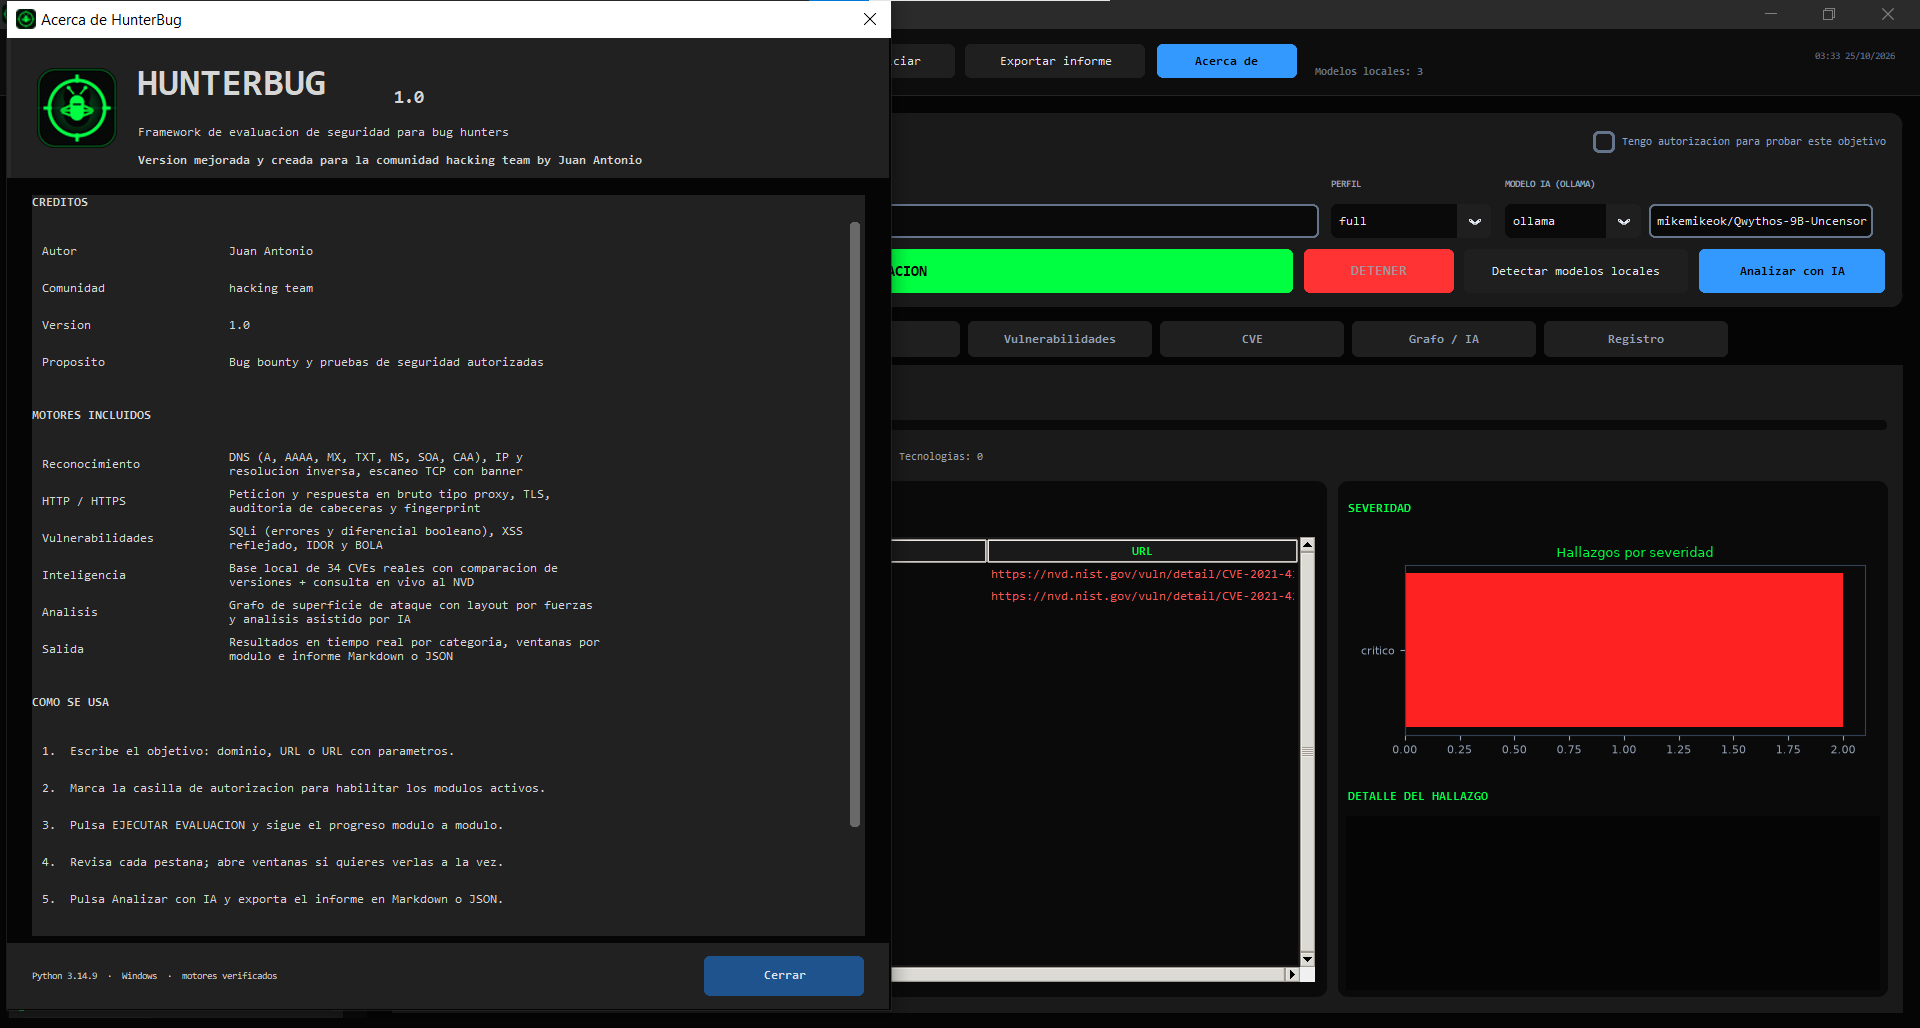
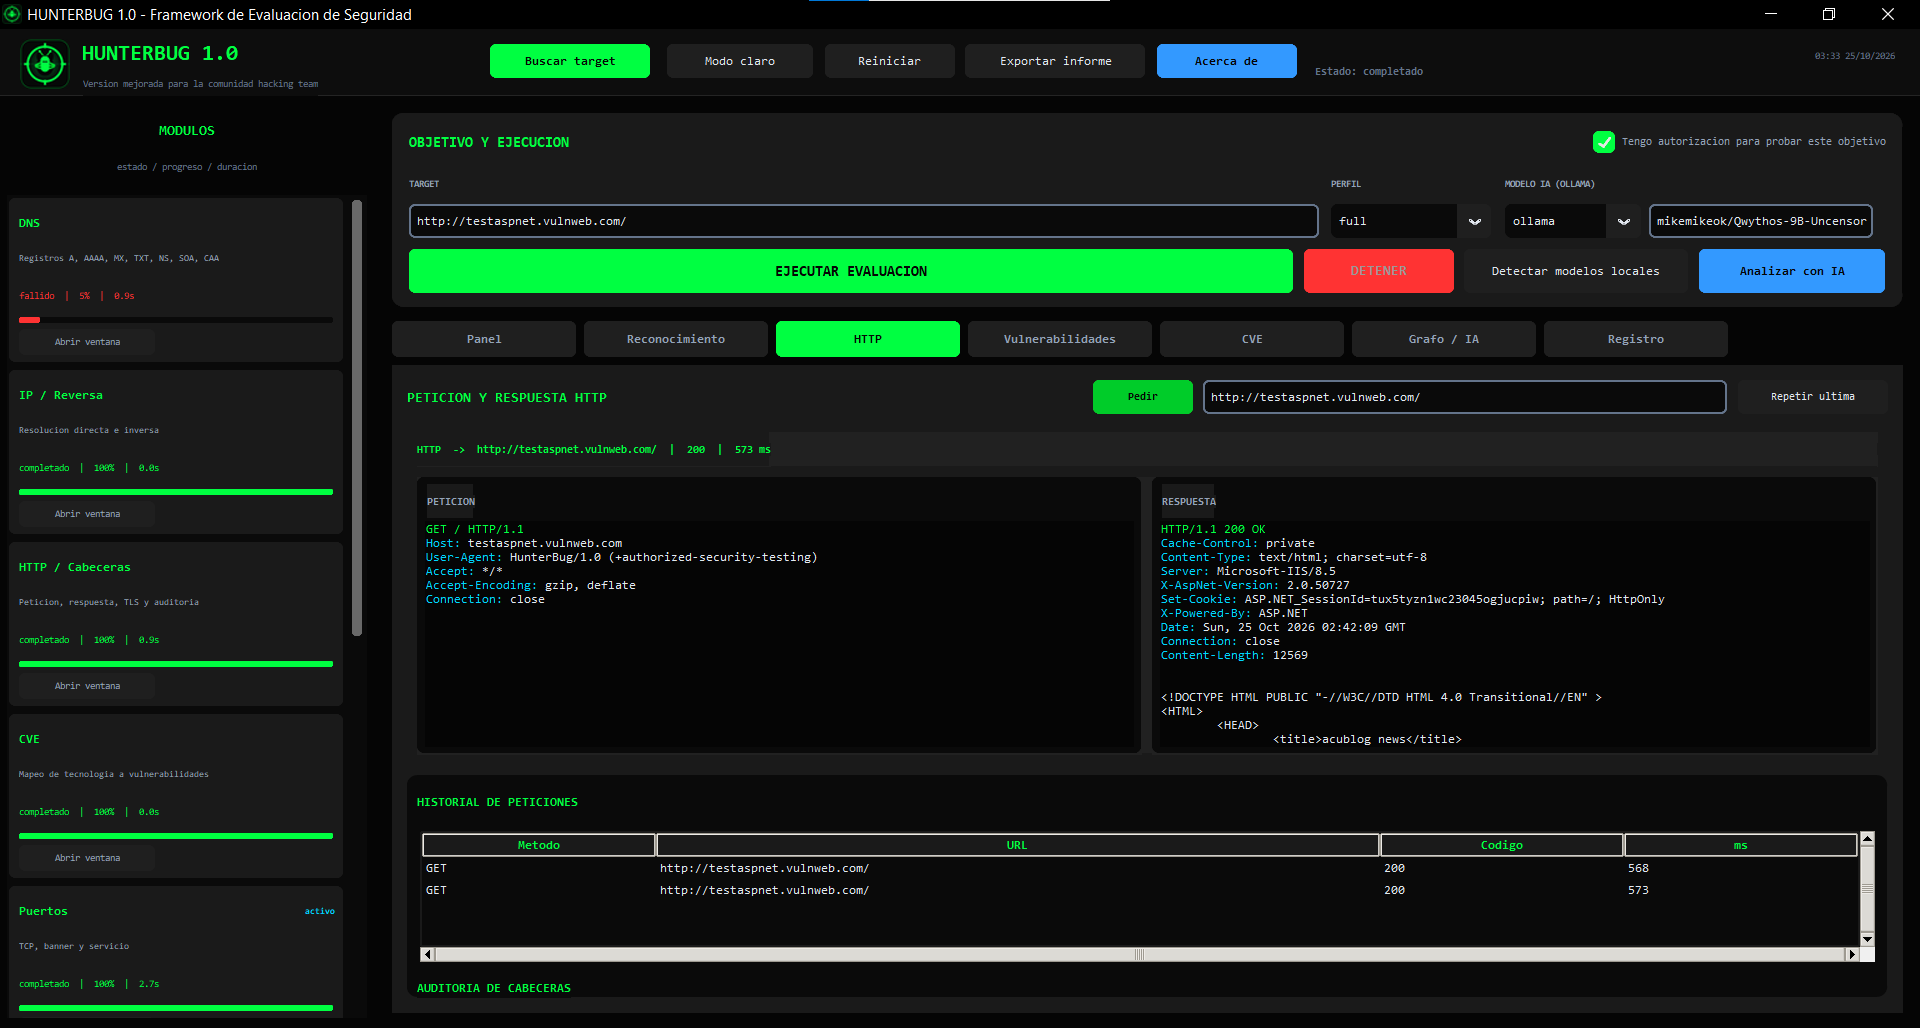
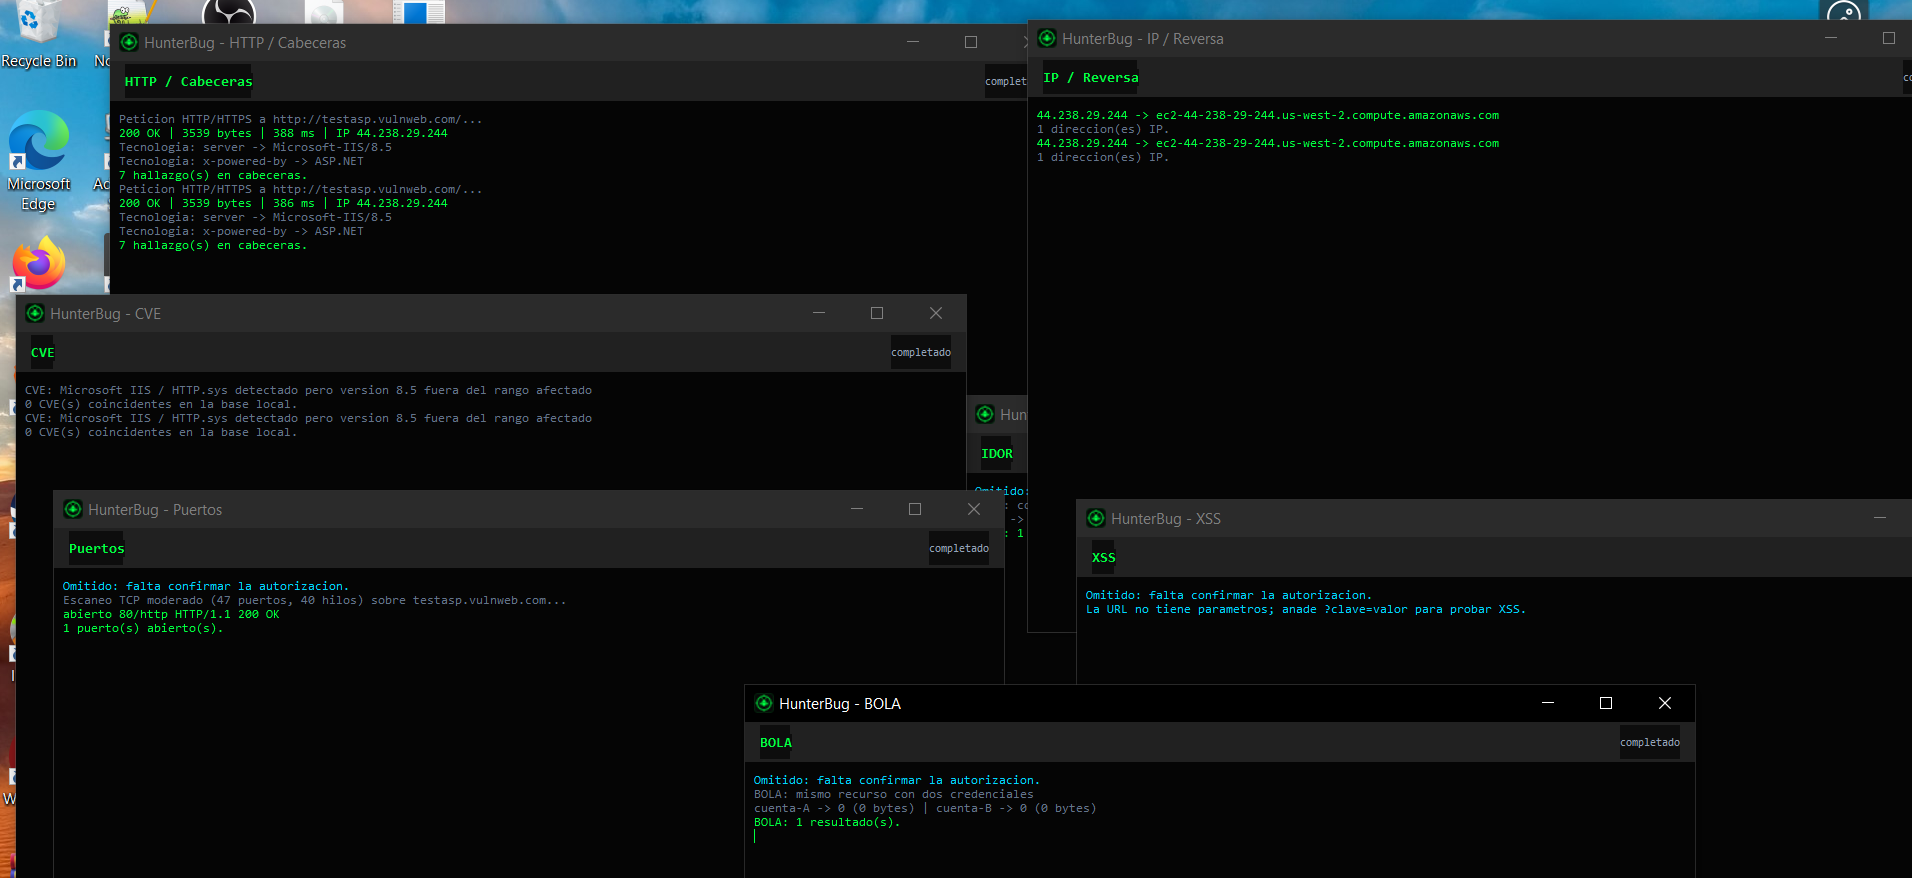
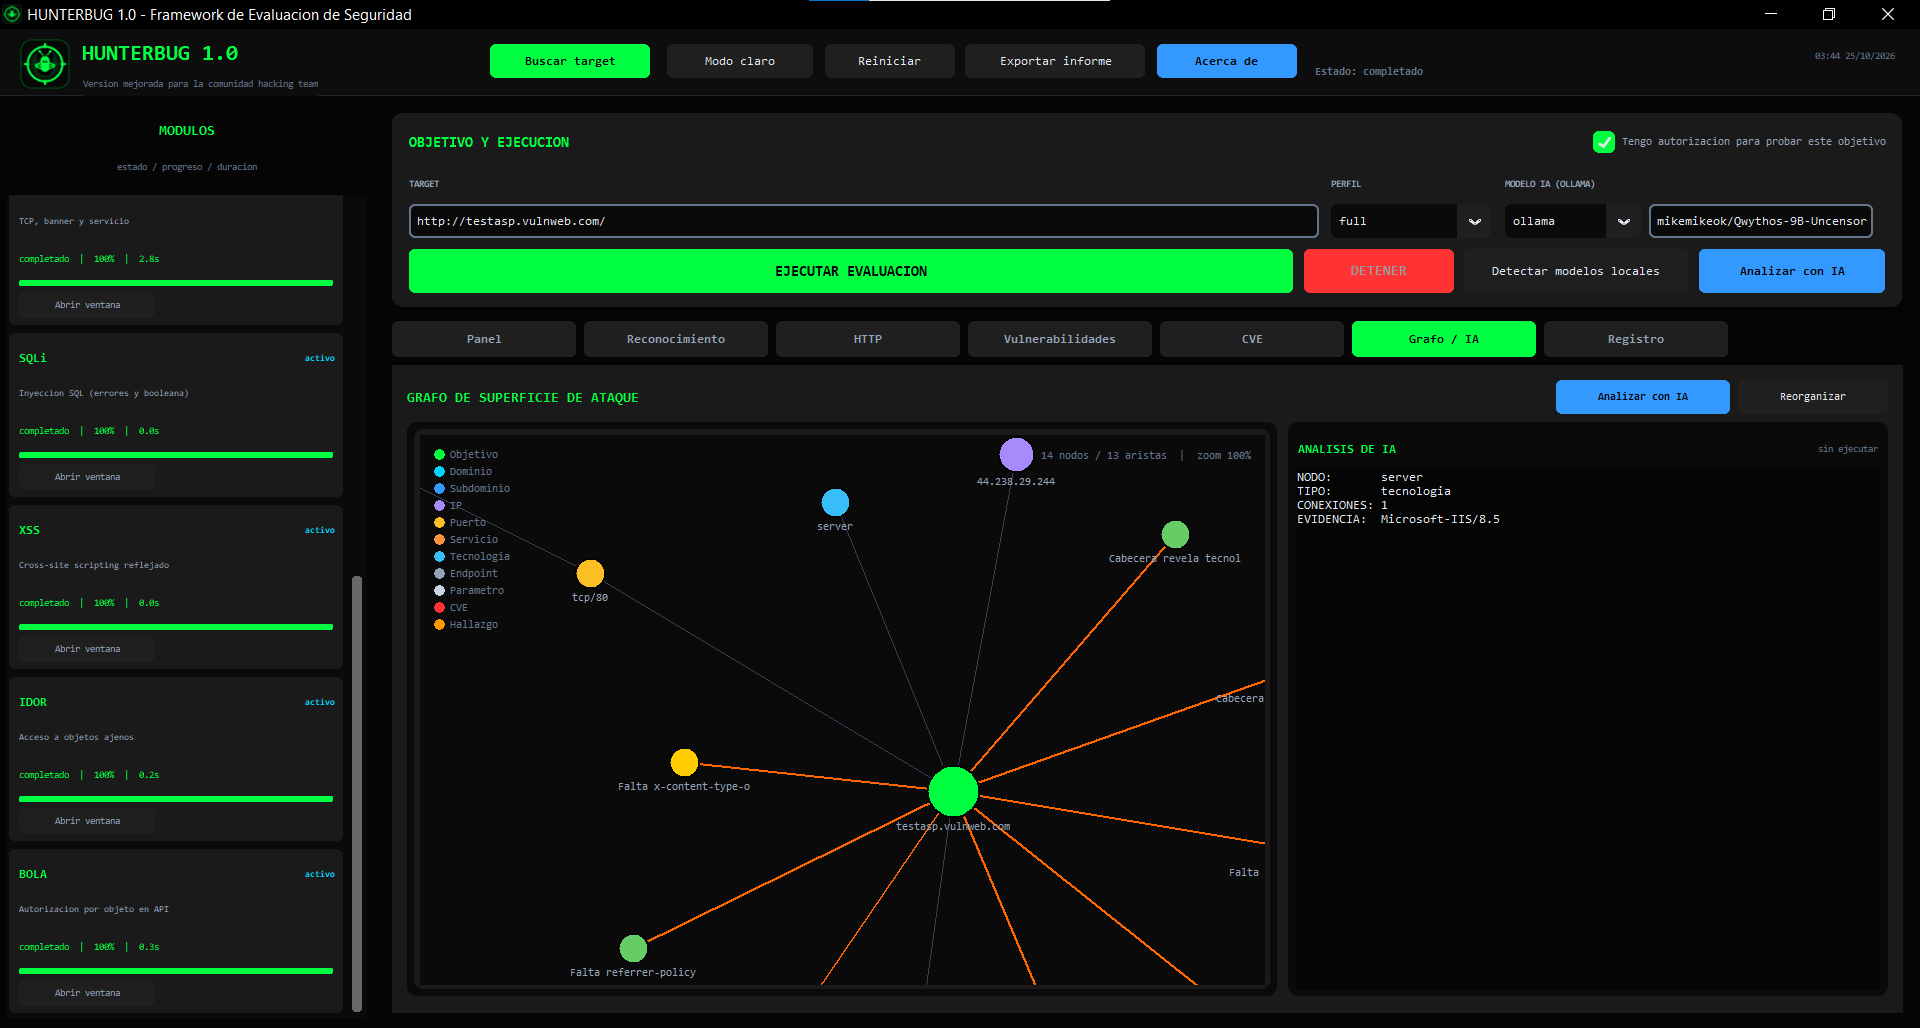
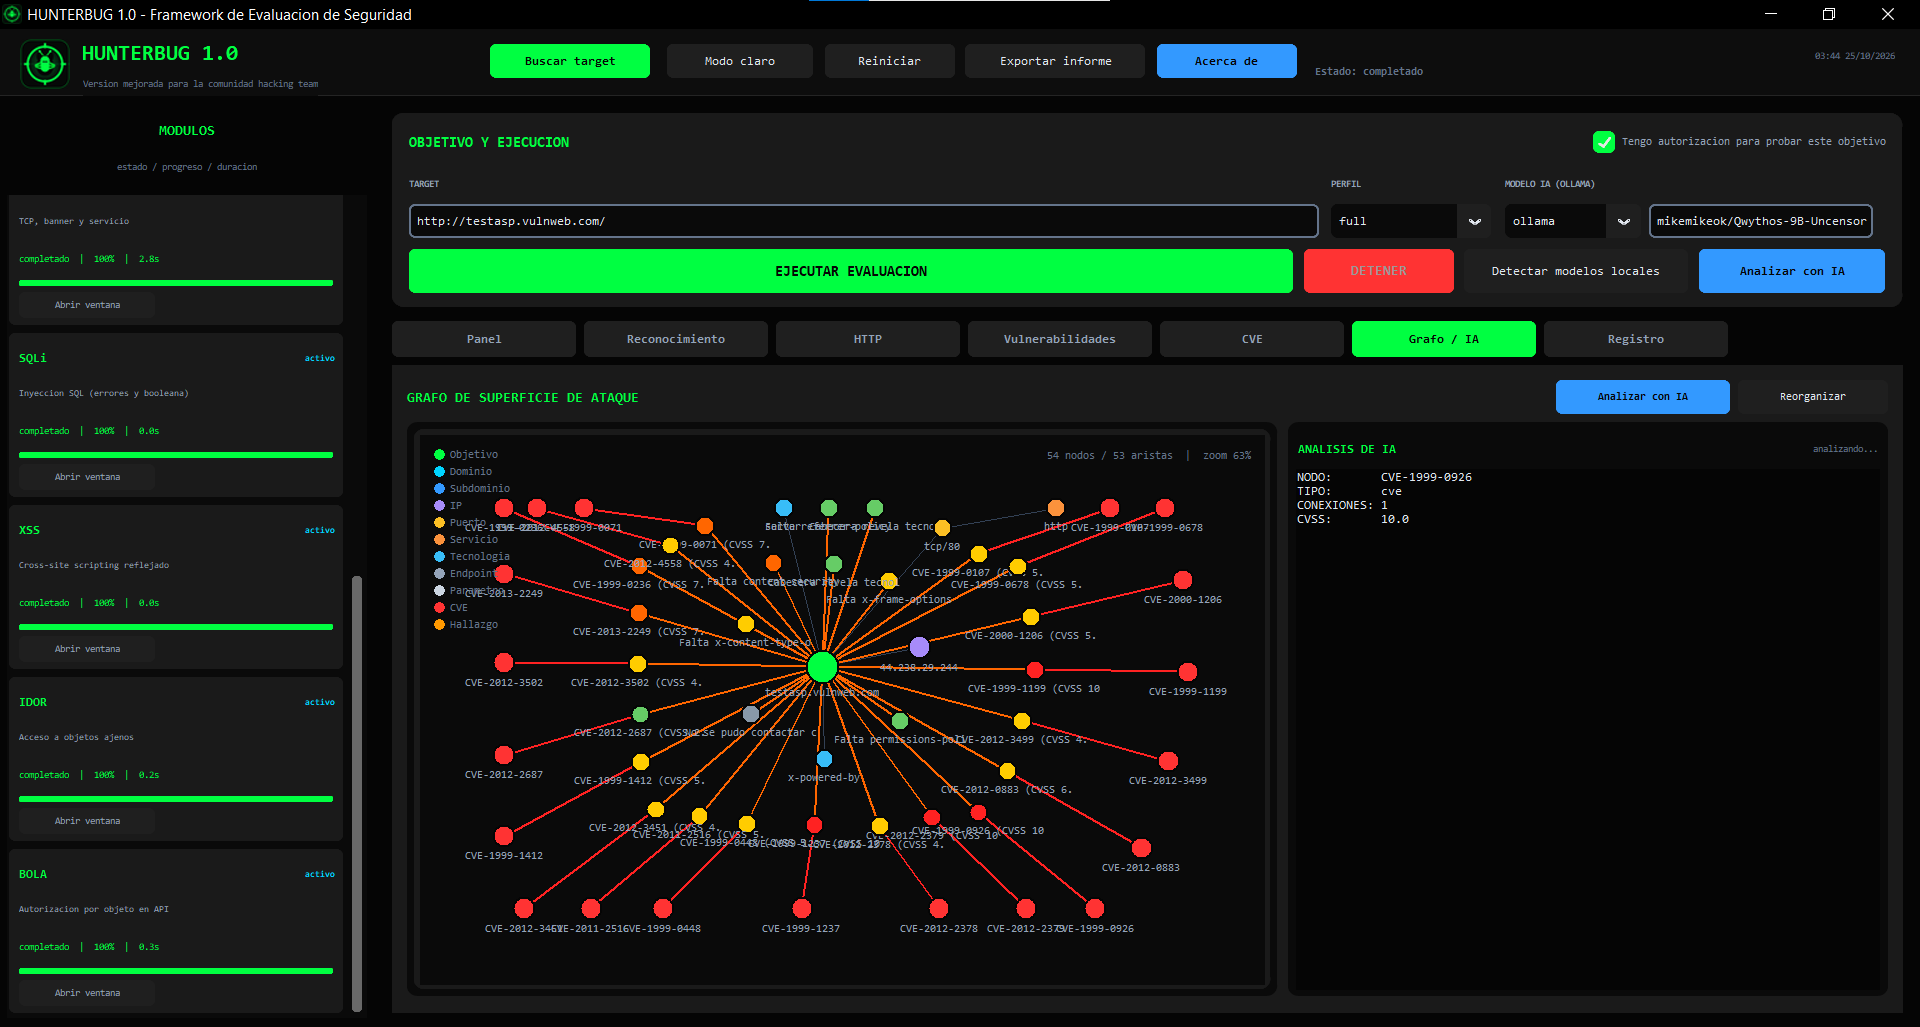
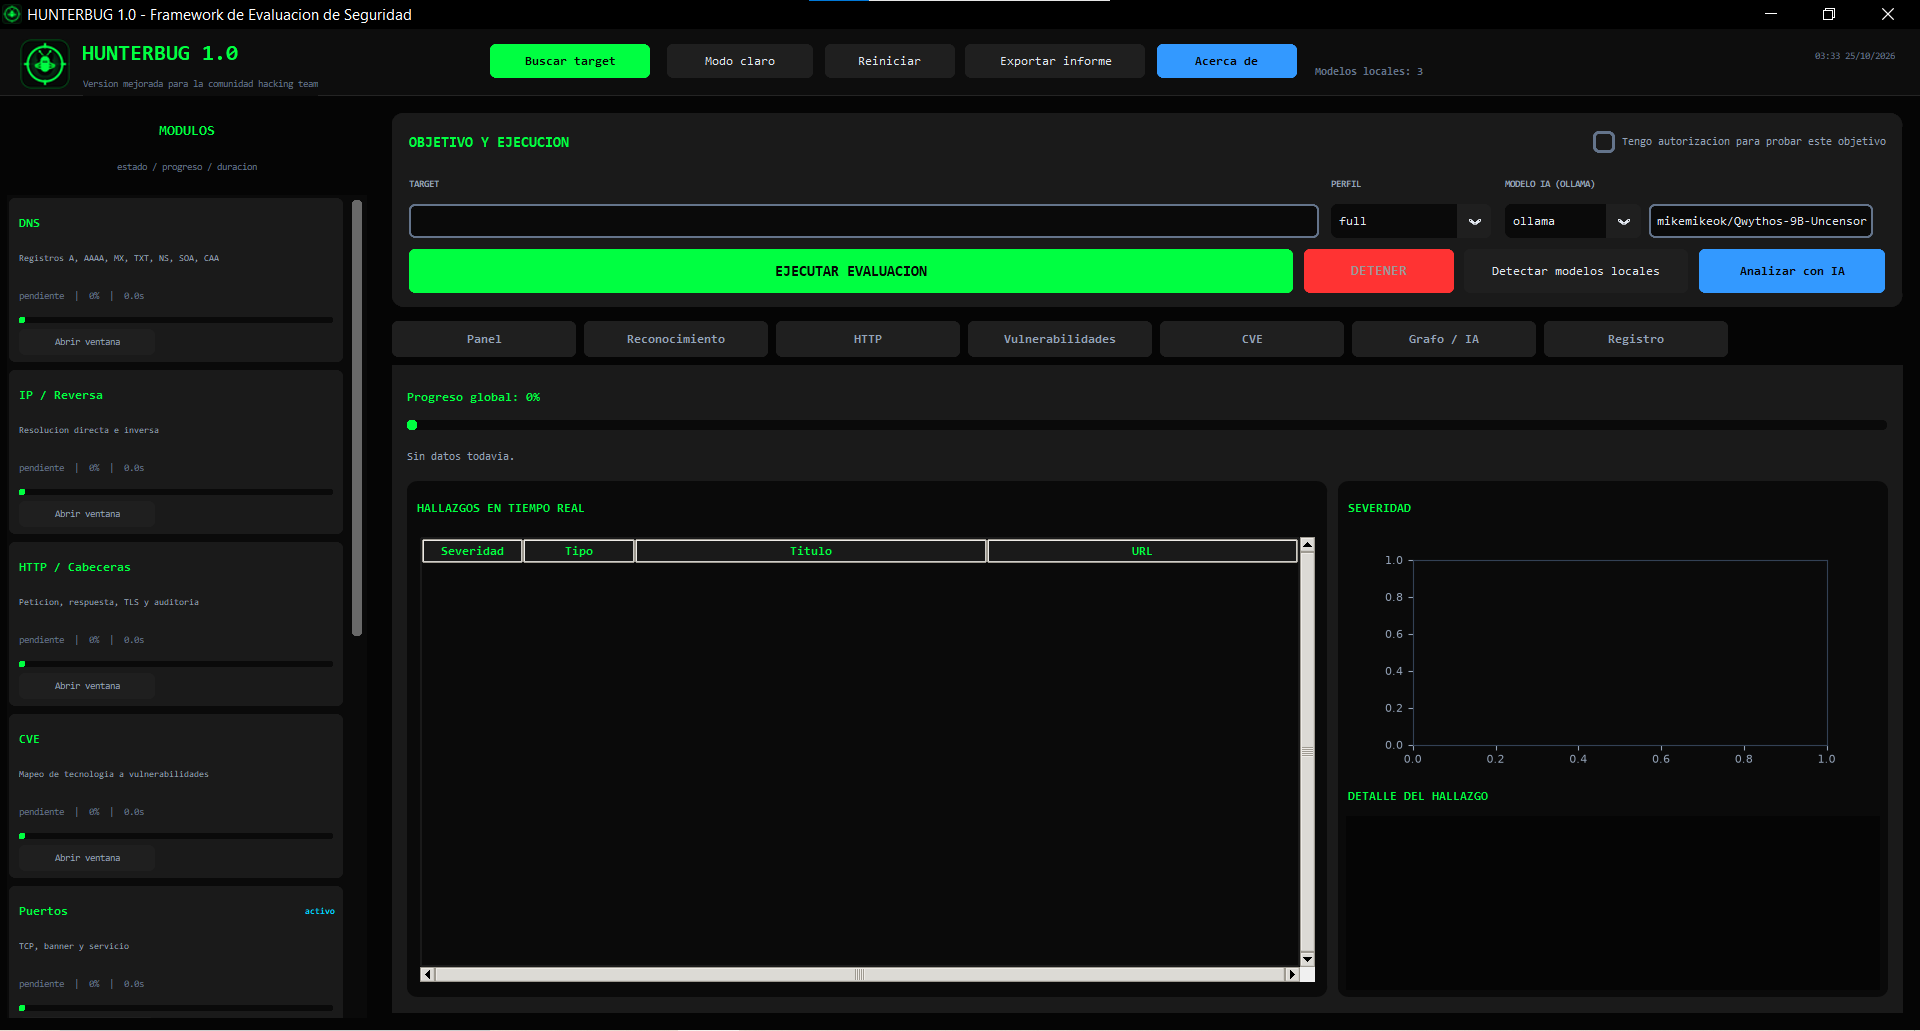
HunterBug nace con un objetivo claro: reunir en una única interfaz las herramientas esenciales para el reconocimiento, la evaluación y la documentación de la seguridad web, reduciendo la necesidad de saltar constantemente entre múltiples utilidades.
🔎 ¿QUÉ ES HUNTERBUG?
Un framework de escritorio diseñado para bug hunters, pentesters, investigadores y profesionales de la seguridad que realizan pruebas autorizadas sobre aplicaciones e infraestructuras web.
Combina reconocimiento DNS, análisis de puertos, fingerprinting tecnológico, inspección HTTP/TLS, detección de vulnerabilidades, correlación con CVE y un grafo interactivo de la superficie de ataque.
Todo ello con seguimiento en tiempo real y asistencia mediante inteligencia artificial.
🚀 FUNCIONALIDADES PRINCIPALES
🌐 1. Reconocimiento y descubrimiento
-
DNS completo con 8 tipos de registros y resolutores de respaldo.
-
Escaneo paralelo de 47 puertos TCP con captura de banners.
-
Identificación de más de 15 tecnologías.
-
Resolución DNS inversa.
🛡️ 2. Análisis HTTP y TLS
-
Visualización de peticiones y respuestas HTTP en bruto.
-
Historial de solicitudes con información de latencia.
-
Inspección de versiones, cifrado y certificados TLS.
-
Auditoría de cabeceras de seguridad y posibles fugas de información.
🔬 3. Detección de vulnerabilidades
-
SQL Injection (SQLi), con firmas de errores y análisis diferencial booleano.
-
Cross-Site Scripting (XSS) reflejado.
-
IDOR: referencias directas a objetos potencialmente inseguras.
-
BOLA: autorización a nivel de objeto potencialmente incorrecta.
📌 4. Correlación con CVE
-
Base local de 34 CVE, incluidos 24 clasificados como críticos según los datos del proyecto.
-
Comparación de versiones de software.
-
Consulta de información actualizada de la NVD cuando hay conectividad disponible.
🧠 5. Grafo de superficie de ataque e IA
-
Visualización de activos y relaciones en tiempo real.
-
Grafo interactivo con 11 tipos de nodos.
-
Distribución visual mediante algoritmo de fuerzas.
-
Análisis con Ollama o motor de reglas local.
-
Propuestas de posibles cadenas de ataque y siguientes pasos de investigación.
📊 6. Resultados e informes
-
Siete pestañas organizadas por categorías.
-
Ventanas independientes para los módulos.
-
Hallazgos visibles a medida que se generan.
-
Exportación de informes en Markdown y JSON.
📈 HUNTERBUG EN CIFRAS
🔹 9 módulos de análisis
🔹 7 pestañas de resultados
🔹 34 CVE en la base local
🔹 47 puertos TCP en el reconocimiento
🔹 131 pruebas superadas, según el proyecto
🔹 Sin dependencias externas de Python, según el diseño declarado
💡 ¿QUÉ LA HACE DIFERENTE?
✅ Todo en una sola interfaz. Reconocimiento, análisis, evidencias y resultados sin tener que cambiar continuamente de herramienta.
✅ Validación en laboratorio. Incluye un entorno deliberadamente vulnerable para comprobar los detectores y contrastar sus resultados con versiones corregidas.
✅ Modo pasivo por defecto. Las pruebas activas requieren habilitación explícita y autorización para el objetivo.
✅ Asistencia inteligente. Si Ollama no está disponible, un motor de reglas determinista puede analizar el grafo y ofrecer una conclusión alternativa.
✅ Orientada a la evidencia. El objetivo no es acumular alertas, sino documentar resultados y facilitar su revisión.
👨💻 ¿A QUIÉN VA DIRIGIDA?
🎯 Bug Hunters: reconocimiento inicial y documentación de objetivos dentro de un alcance autorizado.
🔐 Pentesters: identificación de posibles puntos débiles y recopilación de evidencias reproducibles.
🏢 AppSec / DevSecOps: revisión periódica de cabeceras, TLS, puertos y tecnologías propias.
🧪 Estudiantes y CTF: aprendizaje práctico con un laboratorio vulnerable incluido.
🔧 FILOSOFÍA DEL PROYECTO
HunterBug no pretende ser simplemente un lanzador de exploits. Su propósito es descubrir, analizar, correlacionar, documentar y priorizar.
La automatización ayuda a orientar la investigación, pero cada hallazgo debe interpretarse según su evidencia y validarse en el contexto de la aplicación.
📄 Documentación: README.md, incluido en el proyecto.
👨💻 Desarrollador: Juan Antonio
⚡ Comunidad: Hacking Team
🚀 Proyecto: HunterBug 1.0 — Framework de evaluación de seguridad para Bug Hunters
La seguridad empieza con el reconocimiento. La diferencia está en cómo interpretas la evidencia.
Link: https://github.com/HackingTeamOficial/HUNTERBUG
#HunterBug #HackingTeam #BugBounty #CyberSecurity #EthicalHacking #Pentesting #AppSec #DevSecOps #SQLi #XSS #IDOR #BOLA #CVE #Ollama #OpenSource