Después de semanas de desarrollo, pruebas reales y feedback constante de la comunidad, OSINTH / Aldakaer v3.0.0 ya está disponible. No es una actualización más — es la versión más ambiciosa que hemos lanzado hasta ahora, y toca prácticamente todas las capas de la plataforma.
Esta versión trae un motor de detección completamente nuevo basado en el framework MITRE ATT&CK, que corre automáticamente sobre cada scan que hacés, sin configuración adicional. Trae también un sistema de casos que finalmente conecta todos los módulos entre sí — Threats, Dark Web, Pivot Graph, Phishing, IOC Correlation, Email OSINT e Image Intelligence — para que dejes de perder el hilo de una investigación cuando saltás de una herramienta a otra.
Además, hicimos un rediseño total del menú lateral (con casi 40 módulos ahora organizados por categoría y con buscador), sumamos Crypto Wallets como módulo nuevo, corregimos bugs reales que venían molestando desde hace semanas en Phishing, Scan Compare y Pivot Graph, reforzamos el licenciamiento del instalador de escritorio, y le agregamos al instalador la capacidad de detectar y ofrecer instalar Ollama (nuestro motor de IA local) automáticamente, sin que el usuario tenga que salir a buscarlo por su cuenta.
Abajo te dejamos el detalle completo de cada cambio, con capturas reales de la plataforma funcionando.
🧠 Motor de Detección en Vivo (MITRE ATT&CK)
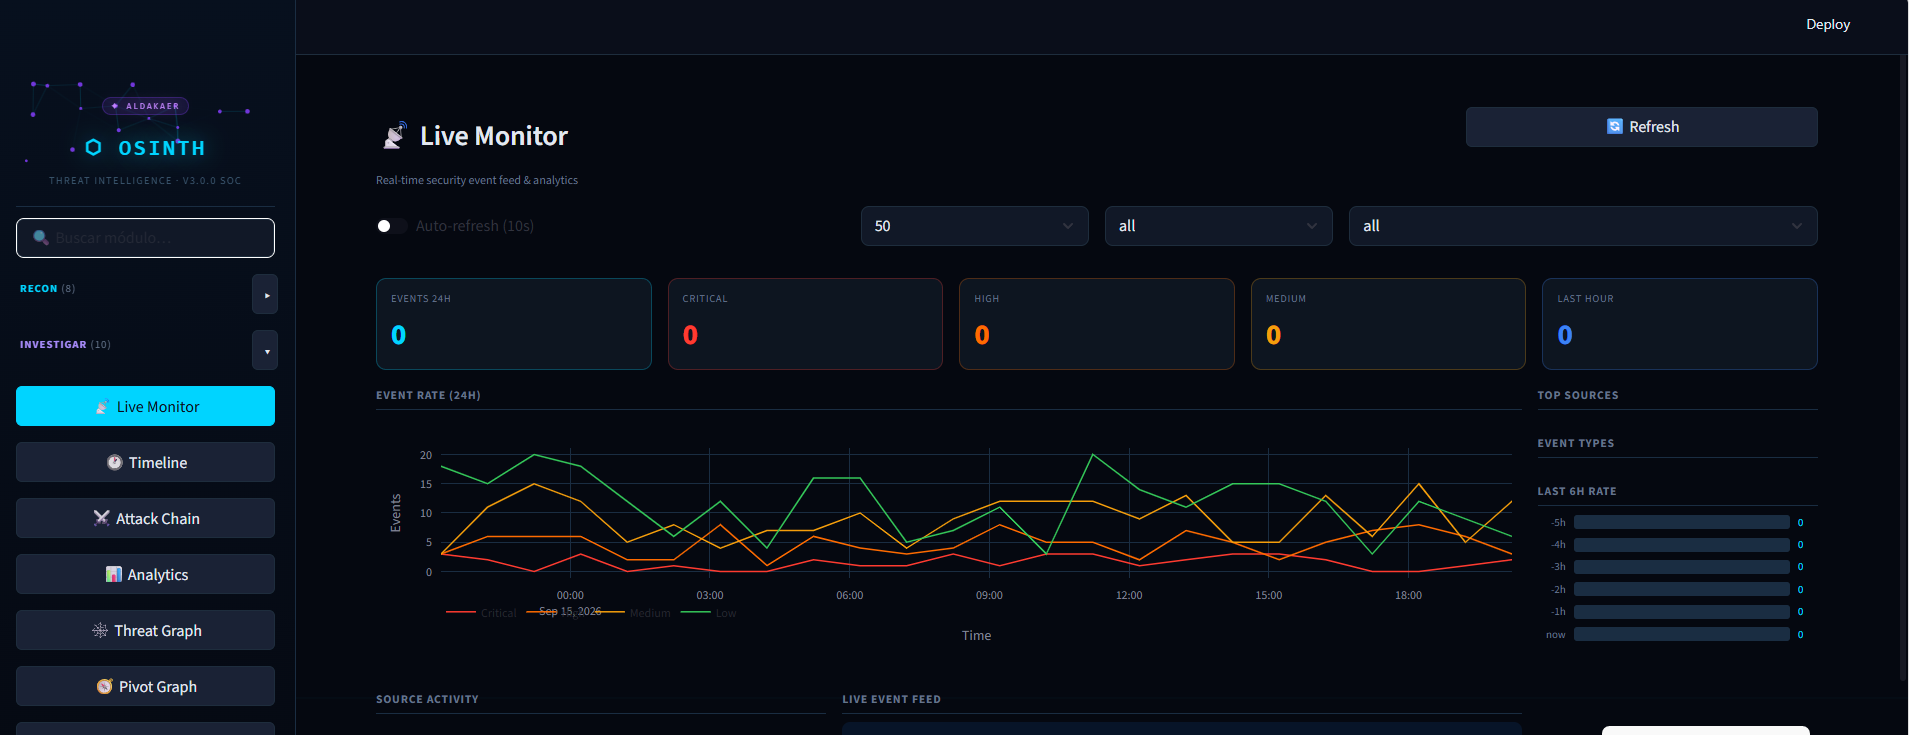
El corazón de esta actualización. Cada scan que corrés ahora pasa automáticamente por un motor de detección con 11 reglas reales mapeadas a técnicas MITRE ATT&CK:
- Ransomware
- Comando y control (C2)
- Robo de credenciales
- Exploits web
- Phishing
- Exfiltración de datos
- Fuerza bruta
Además, un motor de correlación de eventos conecta hallazgos relacionados entre sí, en vez de mostrarlos como alertas sueltas sin contexto.
Todo esto se ve en tiempo real en el nuevo panel Live Monitor — eventos, tasa de eventos por hora, fuentes principales, y feed en vivo.
📁 Sistema de Casos integrado en toda la plataforma
Ya no tenés que copiar y pegar manualmente entre módulos. Ahora, desde Threats, Dark Web, Pivot Graph, Phishing, IOC Correlation, Email OSINT e Image Intelligence, podés adjuntar cualquier hallazgo (dominio, IP, email, hash, URL) a un caso de investigación con un solo clic.
Si ese dato ya está en otro caso, el sistema te avisa antes de duplicar trabajo — así se arma un historial de investigación real, sin perder el hilo entre módulos.
🕸️ Pivot Graph — ahora con grafo persistente
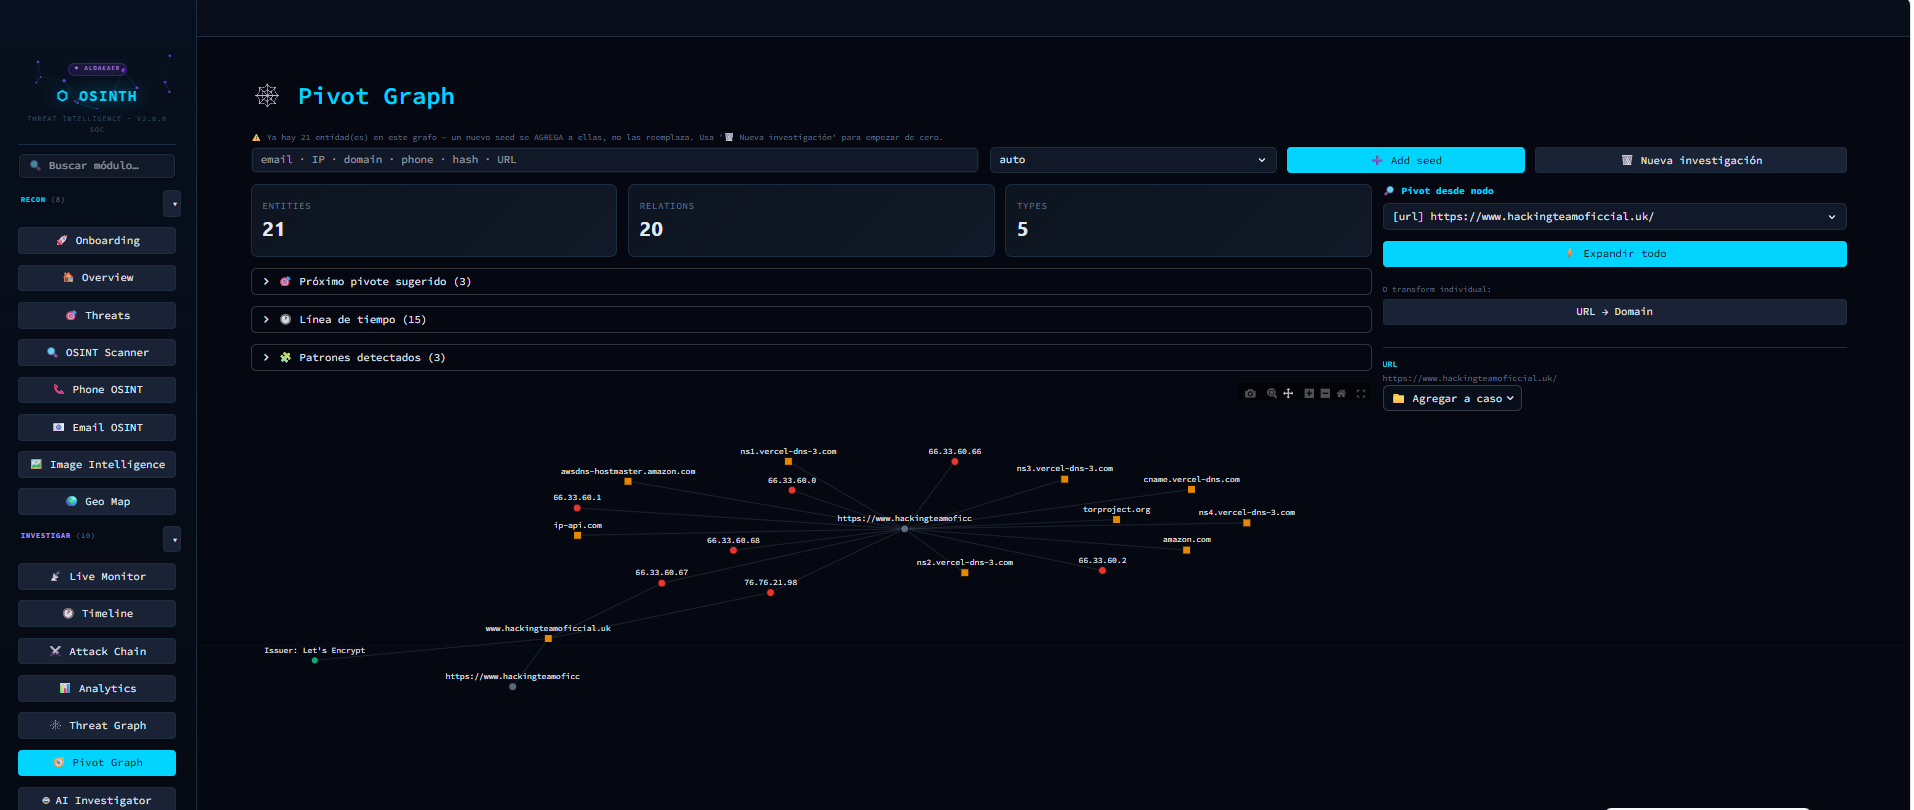
El Pivot Graph, donde pivoteás entre entidades relacionadas (dominios, IPs, certificados, subdominios) usando transforms en vivo, ahora también guarda el grafo en la base de datos — no se pierde al cerrar la sesión. Podés retomar una investigación exactamente donde la dejaste.
En la imagen de abajo, un pivoteo real generó 21 entidades y 20 relaciones a partir de un solo dominio semilla — subdominios, IPs, nameservers, certificados TLS y más, todo conectado automáticamente.
🗂️ Menú lateral completamente rediseñado
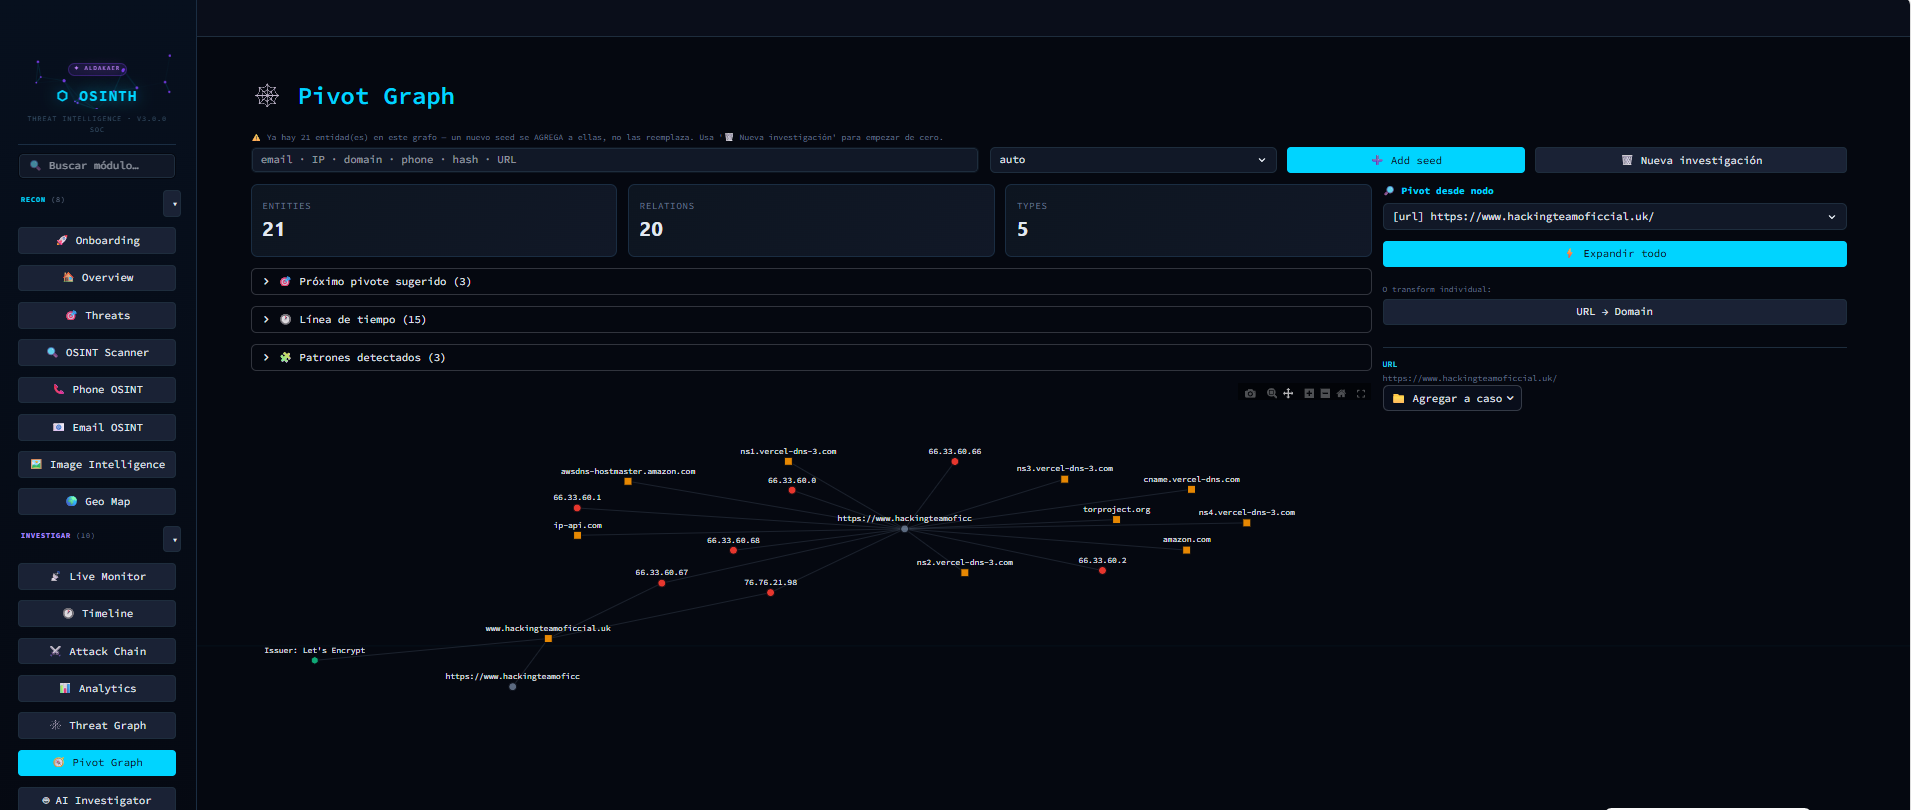
Los cerca de 38 módulos de la plataforma ahora están agrupados por categoría (Recon · Investigar · Casos · Operación · Sistema), plegables, con buscador de módulos arriba de todo. Se acabó scrollear una lista infinita para encontrar la herramienta que necesitás.
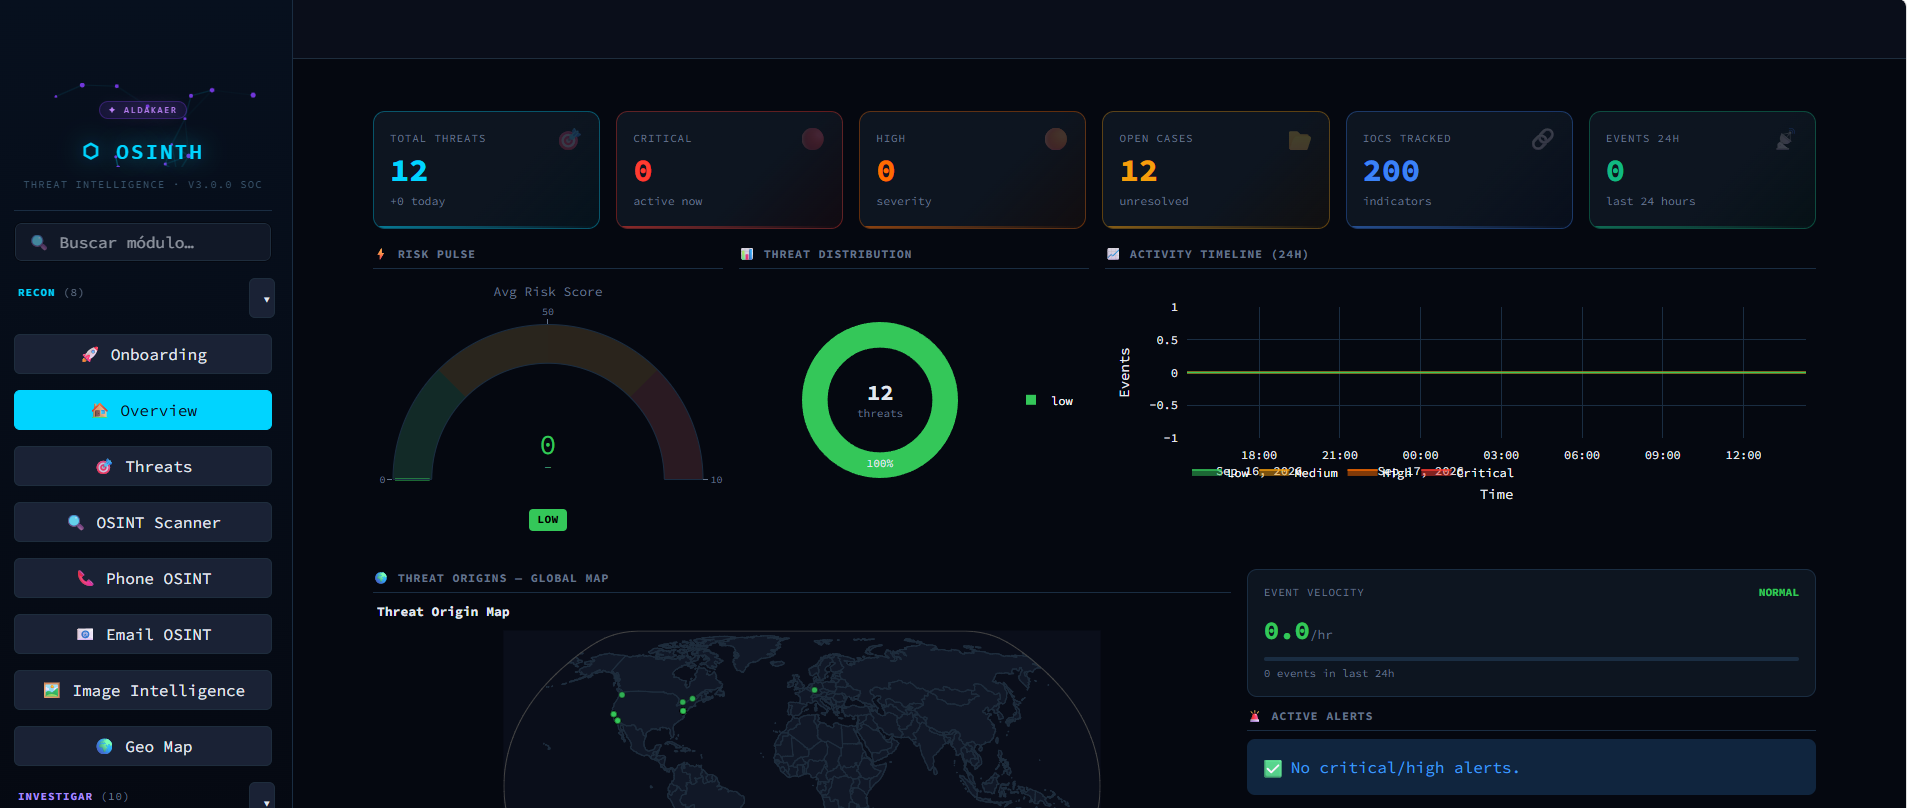
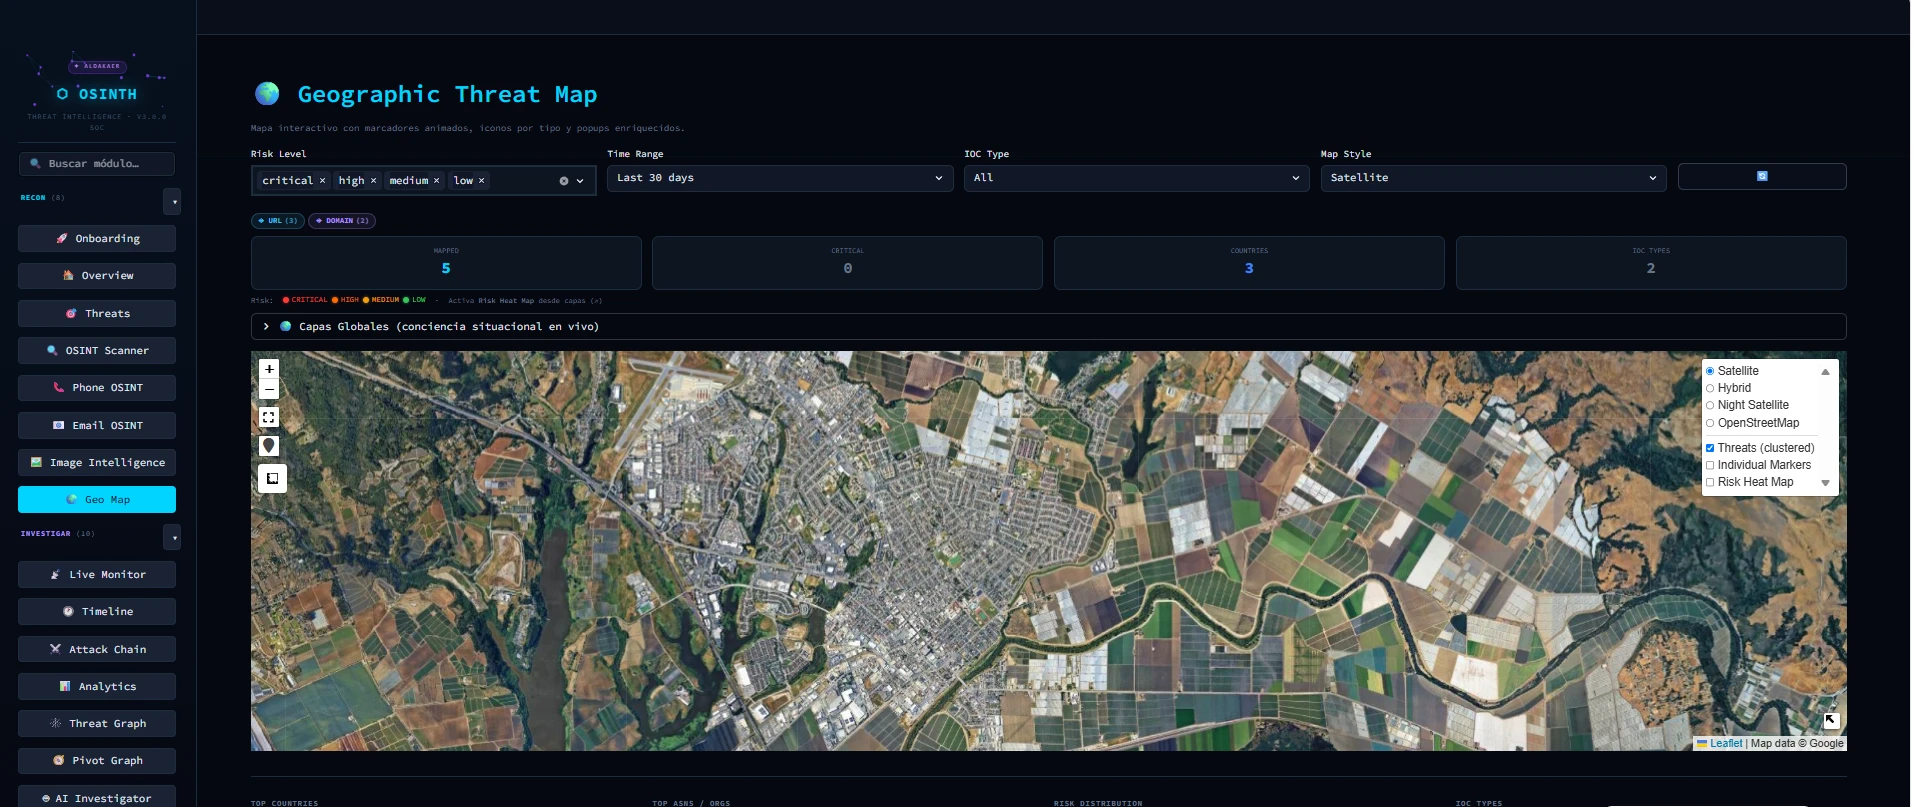
🌍 Geographic Threat Map
El mapa de amenazas geográfico se ve mejor que nunca: capas de mapa satelital, híbrido, satelital nocturno y OpenStreetMap, filtros por nivel de riesgo, rango de tiempo y tipo de IOC, y clustering automático de amenazas por ubicación.
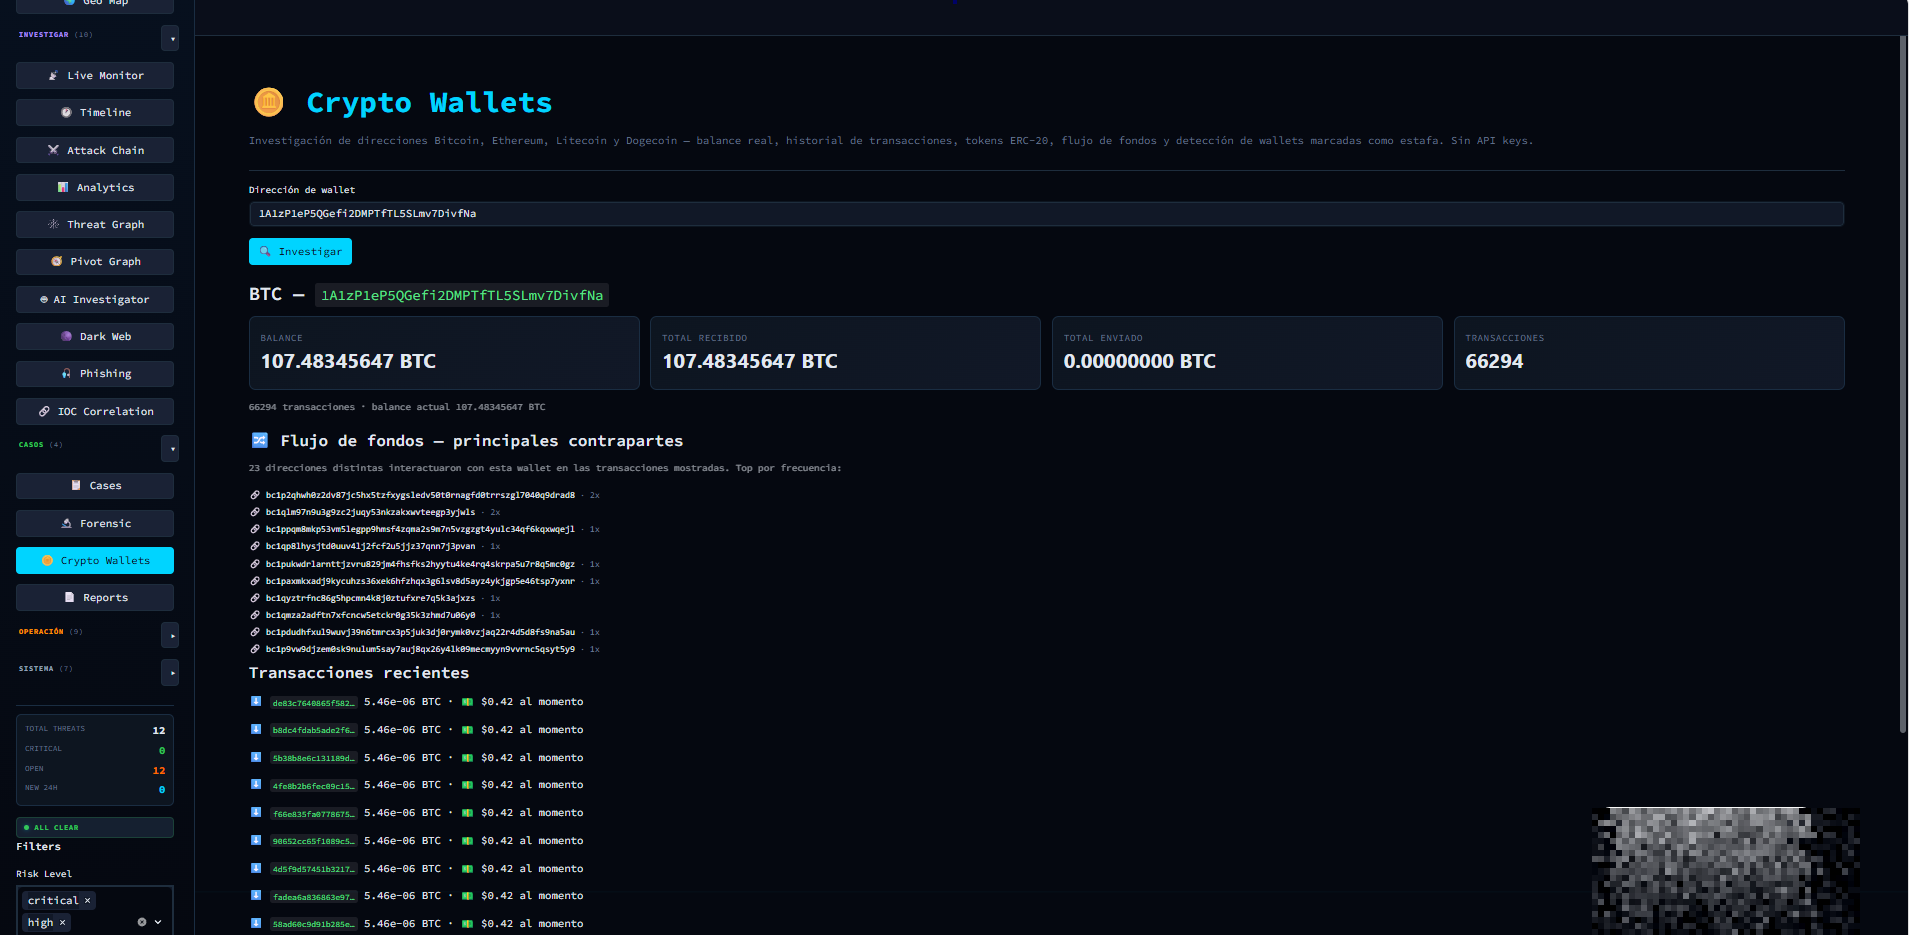
🪙 Crypto Wallets (primera vez en producción)
Nuevo módulo: balance real, historial de transacciones, tokens ERC-20, flujo de fondos y detección de wallets marcadas como estafa, para direcciones BTC / ETH / LTC / DOGE — sin necesidad de configurar ninguna API key.
No es solo un balance: el módulo arma el flujo de fondos completo de la wallet — identifica las principales contrapartes (direcciones que más interactuaron con la wallet analizada) y muestra el historial real de transacciones, con su valor estimado en USD al momento de cada movimiento.
🎣 Phishing & Brand Protection — Typosquatting
Dentro del módulo de Phishing sumamos una pestaña dedicada a detección de typosquatting: generás automáticamente decenas de variantes de tu dominio (errores de tipeo, caracteres similares, guiones agregados, etc.) y el sistema las chequea en vivo contra DNS real para decirte cuáles ya están registradas y activas — las que representan un riesgo real de suplantación de marca.
En el ejemplo de abajo, sobre un dominio de prueba se generaron 27 variantes: 6 resultaron estar vivas (con DNS resuelto) y son justamente las que hay que investigar primero.
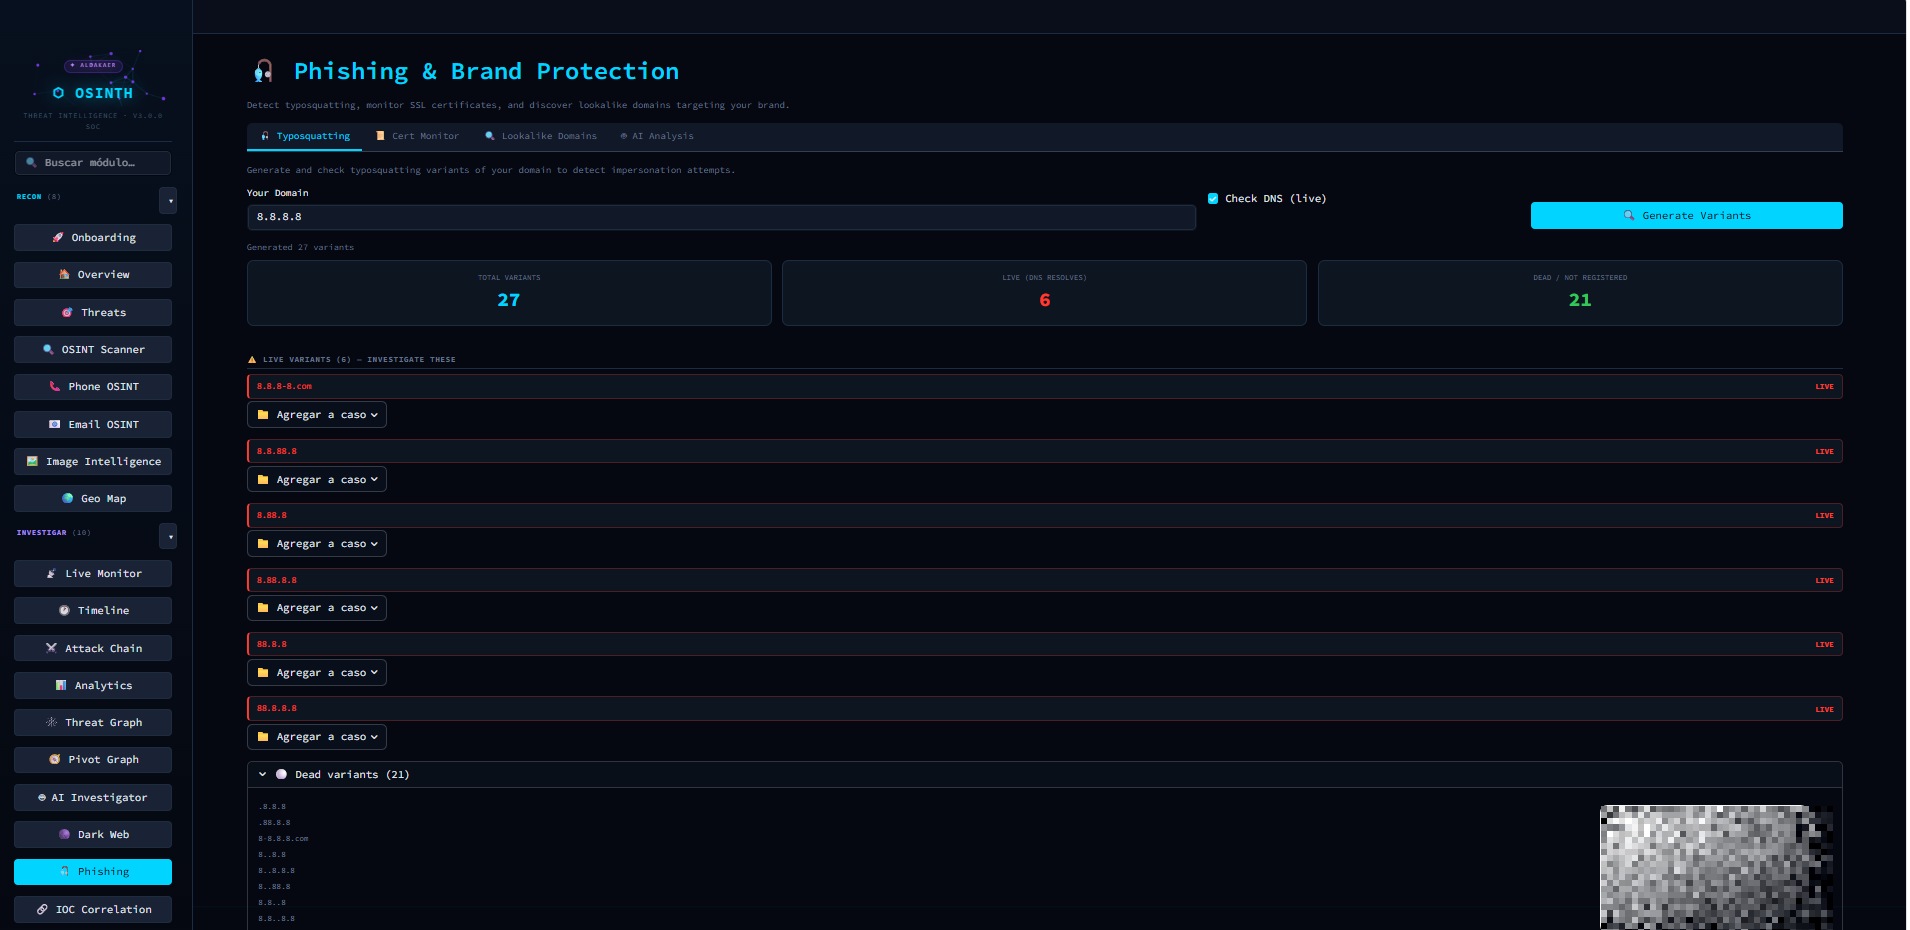
El módulo también incluye pestañas de Cert Monitor (monitoreo de certificados SSL emitidos para dominios similares al tuyo), Lookalike Domains y AI Analysis para evaluar el riesgo de cada hallazgo con IA.
🐛 Correcciones importantes
- Phishing y Scan Compare ya no pierden los resultados al tocar otra opción del menú sin volver a ejecutar el análisis.
- Las etiquetas de los nodos en Pivot Graph eran casi ilegibles — corregido.
- Licenciamiento reforzado — protección adicional aplicada al validador de licencias en el instalador de escritorio.
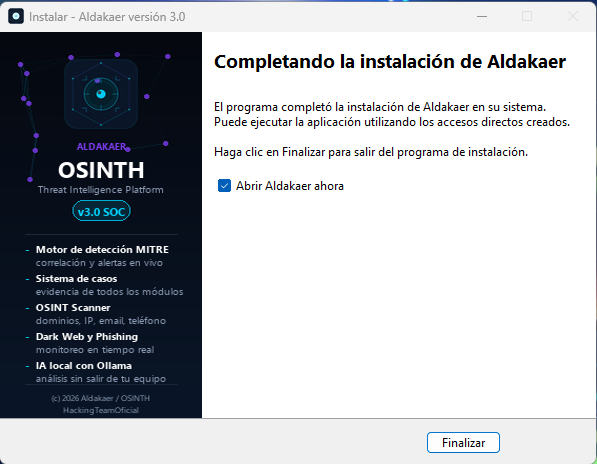
🤖 Instalador de escritorio actualizado
El instalador de Windows ahora:
- Muestra correctamente la versión 3.0
- Tiene un banner e íconos nuevos en todo el proceso de instalación
- Detecta automáticamente si te falta Ollama (motor de IA local) y te ofrece instalarlo con un solo clic — sin que tengas que buscarlo por tu cuenta
📥 Descargá la nueva versión
Windows: Aldakaer_Instalador.exe
Web: app.hackingteamoficcial.uk
--------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------
Github
kdea1/Aldakaer--osinth: Aldakaer / OSINTH — Instalador oficial de Windows. Plataforma de threat intelligence y OSINT para SOC, analistas e investigadores. Descargá la última versión desde Releases.
Aldakaer / OSINTH — Threat Intelligence Platform